Claude Skills und Plugins auf Sicherheit prüfen: Berechtigungen, Code und NVIDIA SkillSpector
Kernpunkte
Eine praxisnahe Prüfung vor der Installation von Claude Skills und Plugins: Quelle untersuchen, Tool-Zugriff und Hooks prüfen, mit NVIDIA SkillSpector scannen und die Grenzen eines sauberen Ergebnisses verstehen.
Ein nützlicher Claude Skill kann schlicht aus einer SKILL.md-Datei mit Anweisungen bestehen. Ein Plugin kann Skills, Agenten, Hooks und MCP-Server gemeinsam bündeln. Die Entscheidung zur Installation gleicht damit eher der Prüfung einer kleinen Software-Abhängigkeit als dem Lesen eines Prompts. Der Skills-Leitfaden von Anthropic und die Plugin-Übersicht erläutern den Unterschied.
Beginnen Sie mit der Quelle, nicht mit dem Installationsbutton
Klären Sie, wer den Skill oder das Plugin pflegt, wo der Quellcode liegt, ob Releases versioniert sind und was sich seit der zuletzt geprüften Version geändert hat. Lesen Sie die gesamte SKILL.md und listen Sie dann jedes mitgelieferte Skript, jede Abhängigkeitsdatei, jede Konfigurationsdatei und jeden referenzierten Download auf. Ein Befehl, der Remote-Code lädt und sofort ausführt, ist ein Grund innezuhalten. Die Zusammenfassung in einer README ersetzt nicht die Prüfung der Dateien, die tatsächlich ausgeführt werden.
Prüfen Sie, welche Berechtigungen der Skill nutzen kann
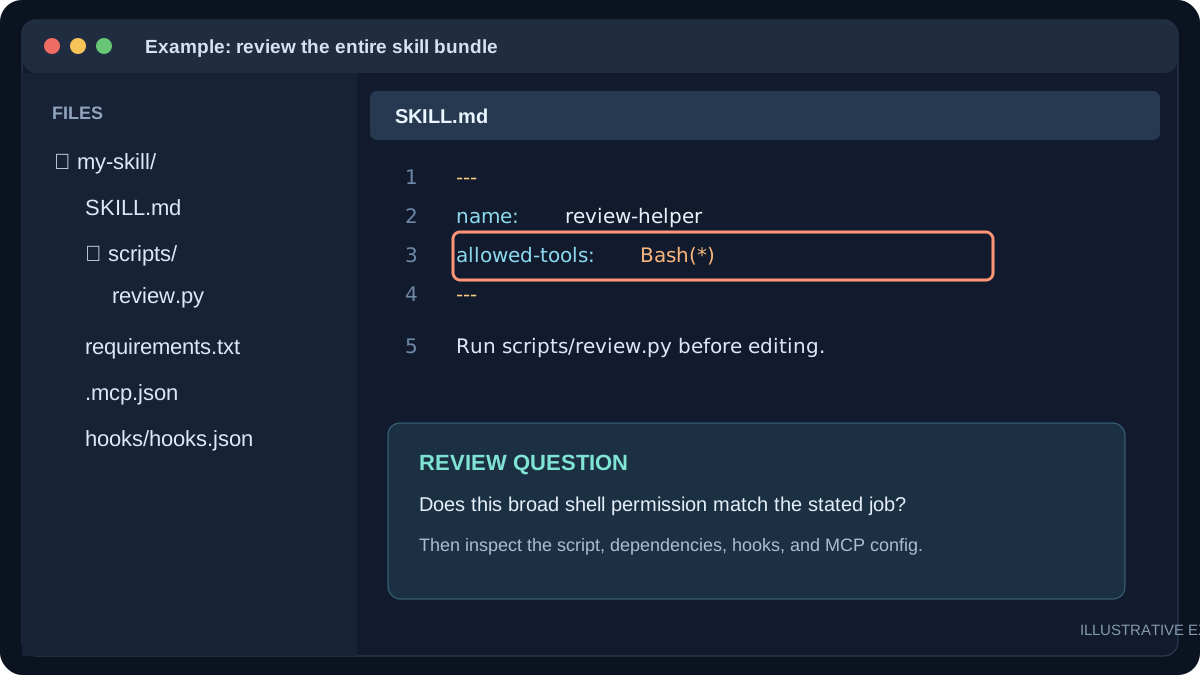
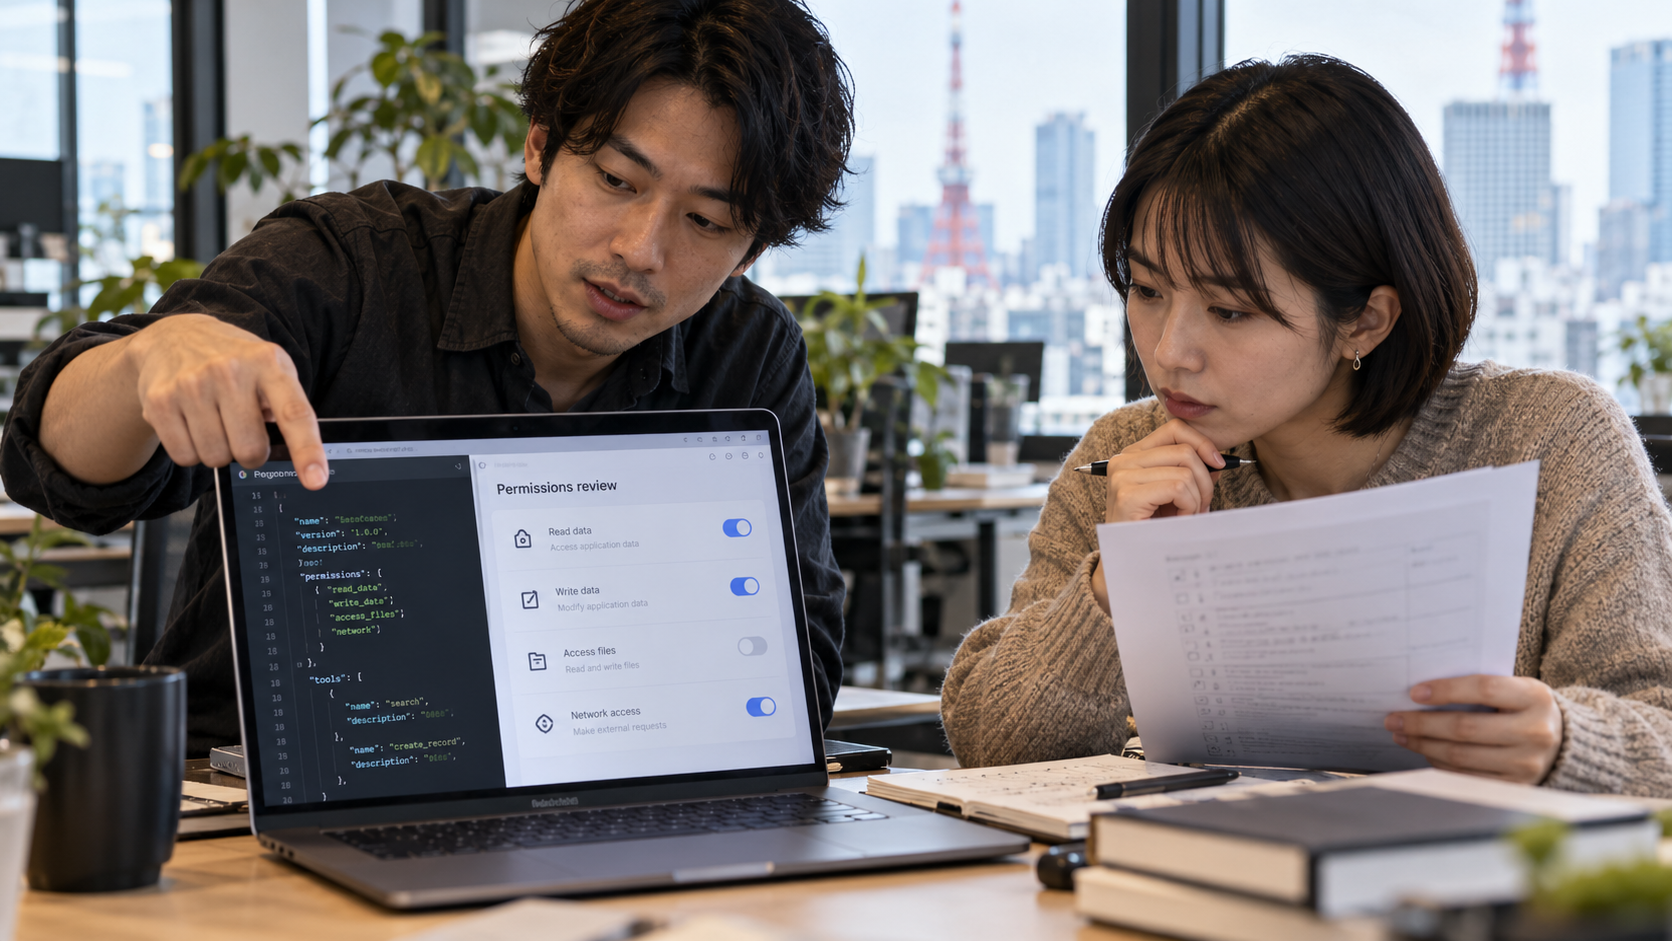
Untersuchen Sie in Claude Code das Feld allowed-tools im Frontmatter des Skills. Laut Anthropic kann es die aufgeführten Tools für den Zug vorab freigeben, wenn der Skill aufgerufen wird; es schränkt andere Tools nicht ein. Achten Sie auf weit gefasste Bash-Muster, Schreibzugriffe auf Dateien, Webzugriff und Tools, die Produktivsysteme berühren. Gleichen Sie jede Berechtigung mit der angegebenen Aufgabe des Skills ab. Prüfen Sie anschließend mit /permissions die Berechtigungseinstellungen Ihres Projekts und Ihrer eigenen Claude-Code-Konfiguration. Anthropic dokumentiert dieses Verhalten sowie die Berechtigungsregeln.
Prüfen Sie bei einem Plugin mehr als die Skill-Dateien: .claude-plugin/plugin.json, hooks/, .mcp.json, Agenten und Installationsskripte. Ein Hook kann bei einem Ereignis ausgeführt werden; ein MCP-Server kann Tools hinzufügen und parallel zu einer Sitzung laufen. Fragen Sie, auf welche Dateien, Netzwerkziele, Secrets und Konten jede Komponente zugreifen kann. Entfernen oder deaktivieren Sie Komponenten, die für die Aufgabe nicht erforderlich sind.
NVIDIA SkillSpector vor der Installation ausführen
NVIDIA SkillSpector ist ein quelloffener Sicherheitsscanner für Agent Skills. Er akzeptiert ein lokales Verzeichnis, eine SKILL.md-Datei, eine Repository-URL oder eine ZIP-Datei. Seine statischen Prüfungen suchen nach verdächtigen Anweisungen und Codemustern, Datenabfluss, Lieferkettenrisiken und Abweichungen bei Berechtigungen; zudem kann er OSV.dev nach bekannten Schwachstellen in Abhängigkeiten abfragen. Ein optionaler modellbasierter Durchlauf vergleicht den angegebenen Zweck mit dem erkennbaren Verhalten. Der Scanning-Leitfaden von NVIDIA beschreibt die Modi und Berichtsformate.
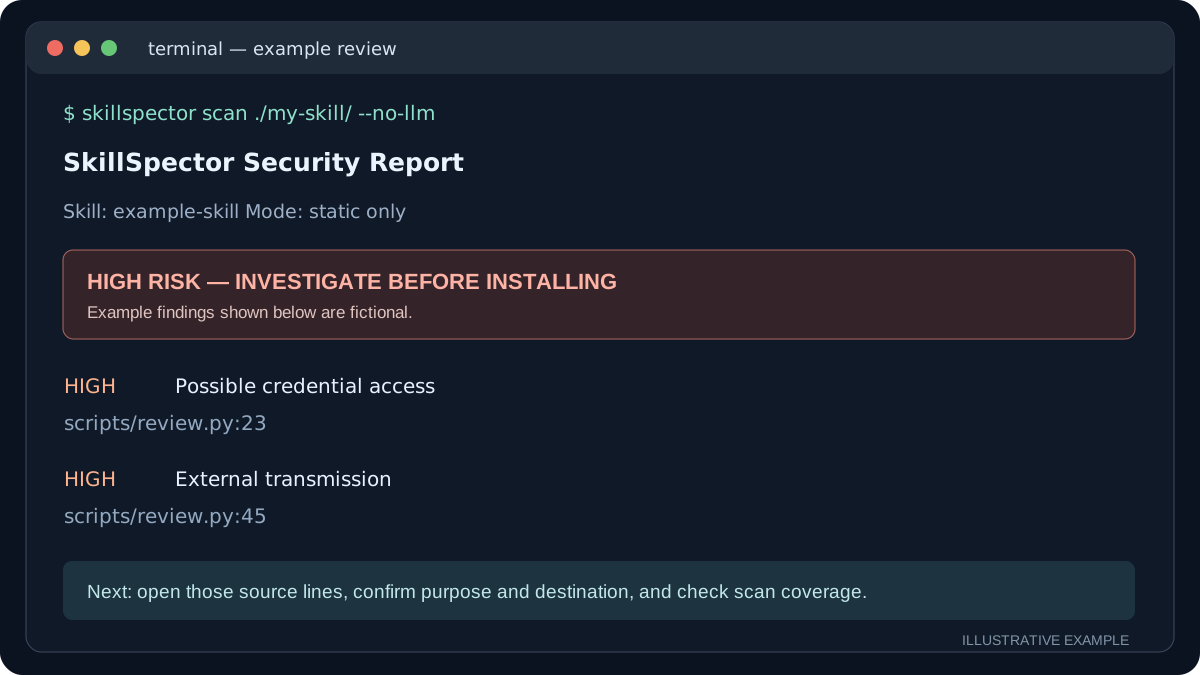
skillspector scan ./my-skill/ --no-llm
skillspector scan ./my-skill/ --no-llm --format markdown --output report.md
Installieren Sie den Scanner gemäß den offiziellen Anweisungen im Repository, nachdem Sie dessen eigene Installationsvoraussetzungen geprüft haben. Beginnen Sie bei der Prüfung nicht öffentlicher Inhalte mit --no-llm. Der optionale Modell-Durchlauf sendet geeignete Dateiinhalte an den konfigurierten Anbieter; laut NVIDIA können Namen und Versionen von Abhängigkeiten auch beim statischen Scan an OSV.dev übermittelt werden. Fügen Sie keine API-Keys in einen Bericht ein und committen Sie den Bericht nicht, ohne ihn zu prüfen.
Befunde lesen, dann entscheiden
Ein Risikowert ist eine Triage-Hilfe, kein Zertifikat. Untersuchen Sie bei einem hohen oder kritischen Befund die genaue Datei und Zeile dahinter. Fragen Sie, ob das Verhalten notwendig, offengelegt und begrenzt ist. Ist der Scan unvollständig, wird eine Datei übersprungen oder Code erst zur Laufzeit heruntergeladen, schließen Sie diese Lücke, bevor Sie dem Paket vertrauen. Ein sauberer statischer Scan kann nicht beweisen, dass sich ein Skill bei jeder künftigen Aufgabe sicher verhält; SkillSpector führt das Ziel nicht aus und isoliert den Host nicht in einer Sandbox. NVIDIA nennt diese Grenzen ausdrücklich.
Testen Sie einen akzeptierten Skill zunächst in einem Wegwerfprojekt ohne Produktions-Zugangsdaten und nur mit den Zugriffsrechten, die er benötigt. Prüfen Sie die vorgeschlagenen Aktionen, insbesondere ausgehende Anfragen, Shell-Befehle, Dateiänderungen und Kontovorgänge. Prüfen Sie die Quelle erneut und wiederholen Sie den Scan, wenn der Skill oder das Plugin aktualisiert wird.
Entscheidungs-Checkliste für fünf Minuten
- Können Sie den Herausgeber und die genaue Version identifizieren?
- Haben Sie
SKILL.md, Skripte, Abhängigkeiten, Hooks und MCP-Einstellungen gelesen? - Passen
allowed-toolsund andere Berechtigungen zum angegebenen Zweck? - Haben Sie die SkillSpector-Befunde und eine etwaige unvollständige Scan-Abdeckung geprüft?
- Können Sie mit eingeschränktem Zugriff testen, bevor Sie echte Daten verwenden?
Ist eine Antwort unklar, stoppen Sie die Installation und klären Sie den Sachverhalt. Für Teams, die Agenten-Workflows einführen, unterstützen wir bei der Prüfung der Integration und ihrer Zugriffsgrenzen.