KI-Tokens und API-Keys absichern: Lehren aus dem McDonald’s-Chatbot-Vorfall
Kernpunkte
KI-Sicherheit scheitert oft, bevor das Modell läuft. So schützen Sie KI-API-Keys, Tokens, Admin-Zugriff, serverseitige Proxys, Rotation, Monitoring und Anbieter-Integrationen.
KI-Sicherheit beginnt nicht beim Modell. Sie beginnt bei den Schlüsseln. Werden ein KI-Token, API-Key, Admin-Passwort, Webhook-Secret, Service-Account oder Datenbank-Zugangsdaten offengelegt, kann selbst ein starkes KI-System zu einem Datenleck, einem Kostenanstieg oder einem Compliance-Problem werden.
Die öffentliche Lehre aus dem Vorfall um den Recruiting-Chatbot von McDonald’s lautet nicht einfach „KI ist riskant“. Die schärfere Erkenntnis ist, dass KI-Projekte sensible Abläufe oft an gewöhnliche Websysteme anbinden: Admin-Dashboards, Bewerberdaten, Anbieter-APIs, Datenbanken und Support-Tools. Sind die Grundlagen schwach, vergrößert die KI-Schicht den möglichen Schaden.
Was geschah beim McDonald’s-Chatbot-Vorfall?
Im Jahr 2025 berichtete WIRED, Forschende hätten Schwachstellen in einem mit Paradox.ai verbundenen Recruiting-Chatbot-System von McDonald’s gefunden. Der Bericht beschrieb ein grundlegendes Problem beim Admin-Zugriff und ein Offenlegungsrisiko für Bewerberdaten. Die wichtige Erkenntnis für Unternehmen ist einfach: Ein KI-Chatbot ist weiterhin Software. Er hat Logins, Anbieter, APIs, Datenbanken, Berechtigungen und betriebliche Kontrollen.
Das heißt: KI-Risiken bestehen nicht nur in Prompt Injection oder Halluzinationen. Dazu gehören auch schwache Admin-Portale, Standard-Zugangsdaten, überberechtigte API-Keys, im Frontend offengelegte Secrets, fehlende Audit-Logs und Tokens, die nie ablaufen.
Das eigentliche Problem: Secrets werden zur Infrastruktur
Ein KI-API-Key ist nicht bloß eine Zeichenkette. Er ist der Zugang zu Modellen, Abrechnung, Dateien, Assistenten, Embeddings, Logs, Tools, Agenten und manchmal zu Kundendaten. In einer modernen App liegt ein KI-Key oft neben Zahlungszugangsdaten, Supabase-Service-Rollen, Stripe-Webhooks, Google-OAuth-Secrets, Tokens für Cloud-Speicher, Slack-Bot-Tokens, GitHub-Tokens und Datenbank-URLs.
Sobald ein Unternehmen KI einführt, werden diese Secrets Teil des Tagesgeschäfts. Support-Mitarbeitende lösen KI-Workflows aus. Websites rufen ein KI-Modell auf. Interne Dashboards fassen Dokumente zusammen. Recruiting-Tools sichten Nachrichten. Vertriebsteams erstellen Angebote. Ist die Schlüsselarchitektur falsch, wird aus all diesem Komfort ein Risiko.
Häufige Fehler bei KI-Tokens und API-Keys
| Risiko | Warum es wichtig ist | Besserer Ansatz |
|---|---|---|
| API-Key im Frontend-Code | Jeder kann das JavaScript im Browser einsehen und den Key kopieren. | KI-Anbieter über eine serverseitige Route oder Edge Function aufrufen. |
| Ein gemeinsamer Master-Key | Ein einziges Leck kann jede Umgebung und jeden Workflow offenlegen. | Eingeschränkte Keys je App, Umgebung, Workflow und Anbieter verwenden. |
| Kein Rotationsplan | Alte, geleakte Keys können unbemerkt weiter funktionieren. | Keys regelmäßig rotieren und sofort nach Personal- oder Anbieterwechseln. |
| Keine Nutzungsüberwachung | Missbrauch zeigt sich zuerst oft als Kostenanstieg oder ungewöhnliches API-Muster. | Alarme für Ausgaben, Rate, Region, Endpunkt und fehlgeschlagene Aufrufe einrichten. |
| Zu weitreichender Anbieterzugriff | Ein Problem beim Anbieter kann zu einem Problem mit Ihren Kundendaten werden. | Anbieterzugriff, Audit-Logs, Aufbewahrung und Datenhandhabung vor dem Launch prüfen. |
| Secrets in Screenshots oder Dokumenten | Teams fügen Keys oft in Tickets, Chats, E-Mails und Handbücher ein. | Einen Secrets Manager nutzen und Zugangsdaten in Dokumentationen schwärzen. |
Ein sicherer Lebenszyklus für KI-Keys
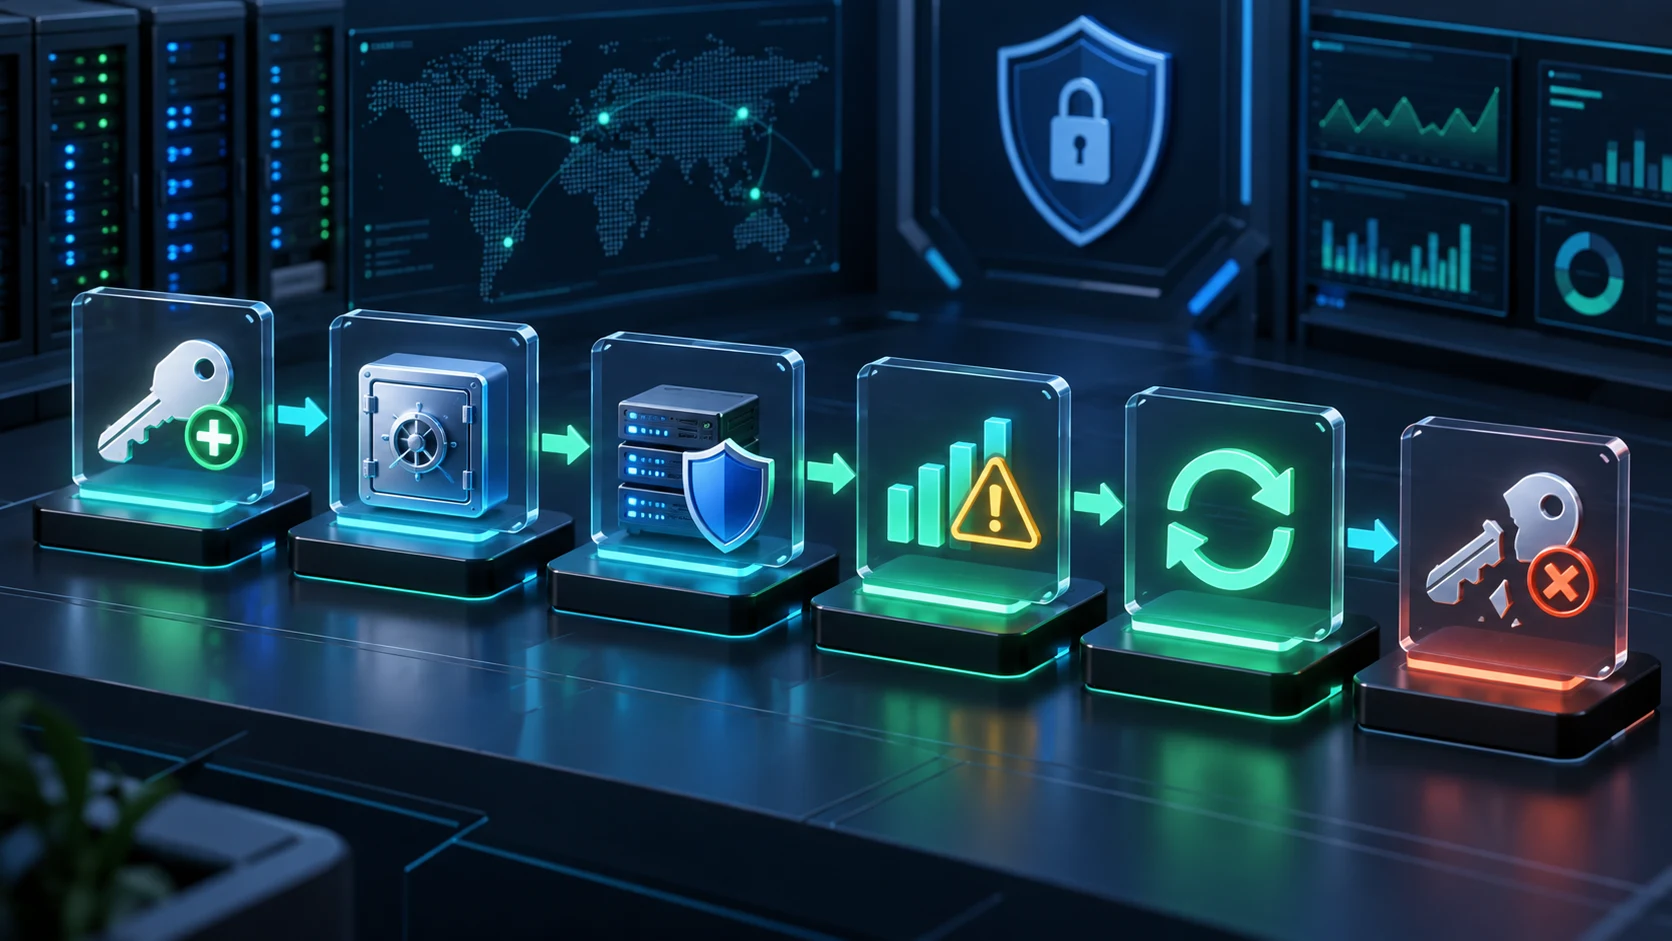
Die sichersten KI-Systeme behandeln Keys wie Produktionsinfrastruktur. Folgen Sie dem Lebenszyklus: einen eingeschränkten Key erstellen, in einem Vault speichern, nur aus vertrauenswürdigem Servercode verwenden, die Nutzung überwachen, regelmäßig rotieren und sofort widerrufen, wenn etwas verdächtig wirkt.
Praktische Checkliste für KI-Projekte im Unternehmen
- KI-Keys nie im Browser offenlegen: Aufrufe an KI-Anbieter sollten über serverseitige Routen, Edge Functions oder Backend-APIs laufen.
- Umgebungsspezifische Keys verwenden: Entwicklung, Staging und Produktion trennen. Ein Test-Key darf nie auf Produktionsdaten zugreifen.
- Keys eng eingrenzen: Ein Workflow sollte nicht die Berechtigung für alles haben.
- Secrets in einem geeigneten Vault speichern: Nutzen Sie Umgebungsvariablen der Plattform oder einen Secrets Manager, keine geteilten Tabellen oder Chat-Nachrichten.
- Keys rotieren: Rotation planen und sofort rotieren bei vermuteter Offenlegung, Weggang von Mitarbeitenden, Anbieterwechsel oder Repository-Leck.
- KI-Nutzung protokollieren und überwachen: Kosten, Prompt-Volumen, Dateizugriffe, fehlgeschlagene Anfragen, Rate-Limit-Fehler und ungewöhnliche Endpunkte beobachten.
- Anfragen über einen Proxy leiten und validieren: Vor dem Aufruf des KI-Anbieters Benutzeridentität, Organisation, Rate Limits, Eingabegröße und erlaubte Tools prüfen.
- Sensible Daten möglichst heraushalten: Keine personenbezogenen Daten, HR-Daten, Finanzunterlagen oder Kundengeheimnisse senden, sofern der Workflow sie nicht zwingend benötigt.
- Anbieter prüfen: Fragen Sie, wie Anbieter Prompts, Dateien, Logs, API-Keys und Admin-Zugriff speichern.
- Einen Notfallplan bereithalten: Klären Sie, wer Keys widerruft, Workflows deaktiviert, Logs prüft, Beteiligte informiert und den Betrieb wiederherstellt.
Warum IT Support in Tokyo hier überzeugt
Viele Unternehmen können eine KI-API anbinden. Weniger können die Sicherheit und den Betrieb darum herum gestalten. IT Support in Tokyo geht die Einführung von KI wie ein IT- und Software-Sicherheitsprojekt an: Identität, Berechtigungen, Cloud-Architektur, Datengrenzen, Admin-Dashboards, Logs, Monitoring, Backups und Wiederherstellung.
Wir bauen sichere KI-Workflows für die reale Unternehmensumgebung, nicht nur für Demos. Das bedeutet individuelle serverseitige Integrationen, sichere Admin-Werkzeuge, rollenbasierten Zugriff, Secret-Rotation, Nutzungsalarme, Cloud-Deployment und eine Dokumentation, der Ihr Team tatsächlich folgen kann.
Quellen und weiterführende Literatur
- WIRED: McDonald’s AI hiring chatbot incident
- OWASP Secrets Management Cheat Sheet
- OWASP API Security: Broken Object Level Authorization
- OpenAI production best practices
- Anthropic Admin API key documentation
Sie brauchen sichere KI-Workflows?
IT Support in Tokyo unterstützt Unternehmen dabei, sichere KI-Integrationen zu entwerfen, API-Keys zu schützen, serverseitige KI-Workflows zu bauen, Anbieterzugriffe zu prüfen und individuelle Geschäftsautomatisierung sicher bereitzustellen. Kontaktieren Sie uns, um Ihren KI-Sicherheitsplan prüfen zu lassen.