Ist WordPress nach PHP2shell noch sicher? Erst PHP patchen, dann über React entscheiden
Kernpunkte
Das PHP-Sicherheitsrelease vom Oktober 2026 bedeutet nicht, dass jede WordPress-Website gehackt wurde. Erfahren Sie, was zu patchen ist, wann Sie bleiben können und wann eine Migration zu React/Next.js wirtschaftlich sinnvoll ist.
WordPress und PHP lassen sich sicher betreiben. Die schwierigere Frage ist, ob Ihre Website den dafür nötigen Aufwand dauerhaft leisten kann. Ein bedeutendes PHP-Sicherheitsrelease im Oktober 2026 erinnert daran: Die Sicherheit einer Unternehmenswebsite hängt von Laufzeitumgebung, Plugins, Hosting, Zugriffskontrollen und Update-Prozess ab – nicht allein vom Namen des Frameworks.
Ist Ihre Website zu einem Kundenportal, einer mehrsprachigen Lead-Maschine oder einer Produktoberfläche herangewachsen, kann eine sorgfältig geplante Migration zu React und Next.js die WordPress-spezifische Angriffsfläche verringern, die Sie pflegen müssen. Sie muss zugleich Ihre Inhalte, Ihre Sichtbarkeit in der Suche und Ihren redaktionellen Workflow bewahren. Dieser Leitfaden zeigt, wie wir diese Entscheidung gemeinsam mit Kunden treffen.
Möchten Sie die PHP-Version und die Plugin-Risiken Ihrer eigenen Website ermitteln? Bitten Sie IT Support in Tokyo um eine WordPress-/PHP-Prüfung.
Geprüft am 16. November 2026. Die Bilder in diesem Artikel sind redaktionelle Illustrationen und konzeptionelle Diagramme, keine Screenshots eines Angriffs oder eines Kundensystems.
PHP2shell: Was geschah im Oktober 2026?
Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Schwachstellen offengelegt – CVE-2026-109618 und CVE-2026-109619 – und Korrekturen in PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 veröffentlicht. Die japanische IPA bezeichnet das Paar als PHP2shell und berichtet, dass beide am 26. Oktober in den Katalog der Known Exploited Vulnerabilities der CISA aufgenommen wurden. Die Sicherheitshinweise betreffen die PHP-Laufzeitumgebung. WordPress erklärte, dies sei keine WordPress-spezifische Schwachstelle und erfordere für diese Probleme kein Update des WordPress-Cores.
Bekannte Ausnutzung beweist nicht, dass jede WordPress-Website gehackt wurde. Patchen Sie zuerst: Prüfen Sie die PHP-Version, die Ihre Website tatsächlich ausliefert, stimmen Sie mit Ihrem Hoster eine korrigierte, unterstützte Version oder einen verifizierten Backport des Anbieters ab, testen Sie Kompatibilität und Backups und untersuchen Sie anschließend Logs und Indikatoren, falls Sie einen Missbrauch vermuten. Gehen Sie nicht davon aus, dass ein WordPress-Update allein die darunterliegende Laufzeitumgebung patcht.
Ist WordPress für eine Unternehmenswebsite sicher?
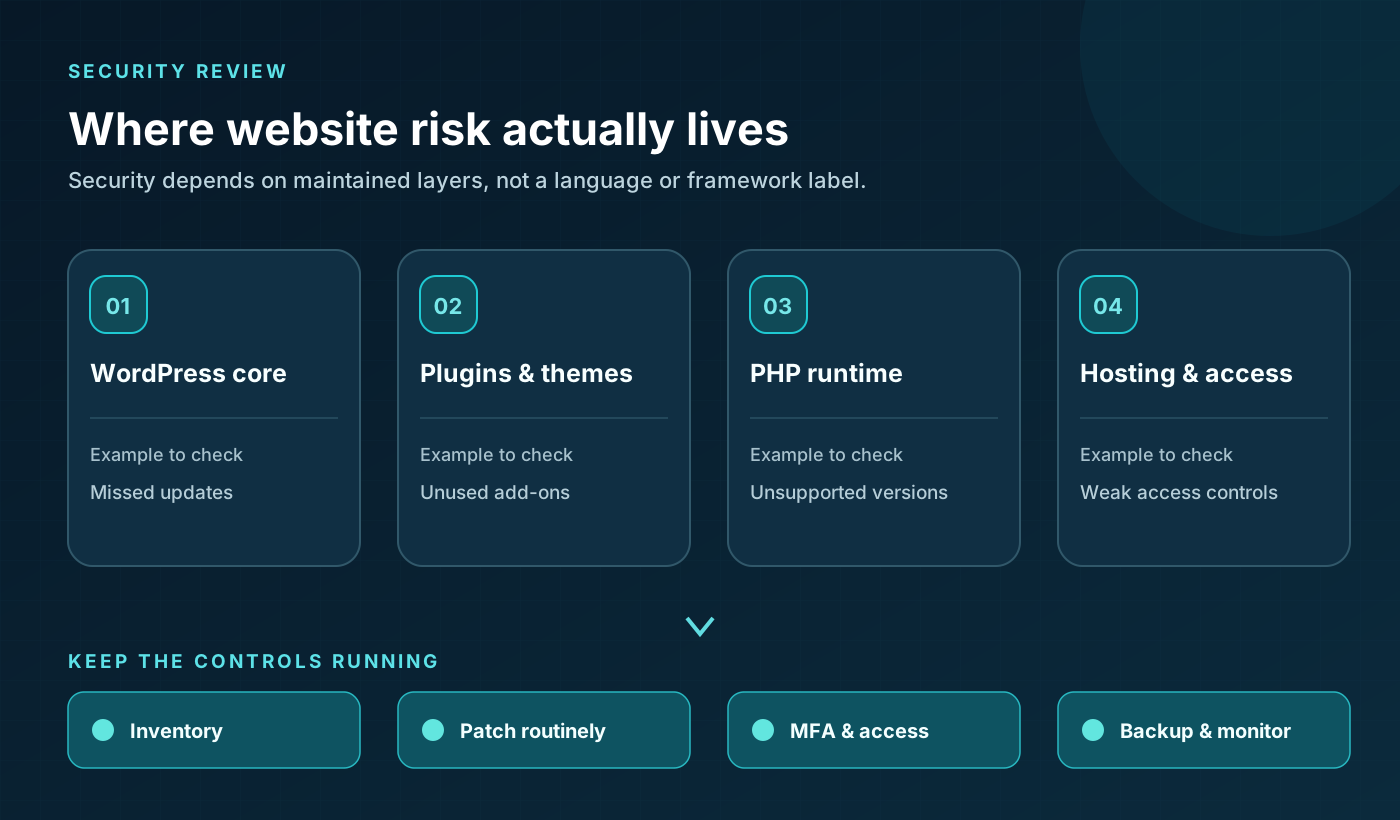
Ja, wenn es aktiv gepflegt wird und zur Aufgabe passt. WordPress bleibt für viele redaktionelle und Unternehmenswebsites eine praktische Wahl. Das Risiko steigt, wenn eine Website auf zahlreiche Plugins, aufgegebene Themes, privilegierte Konten, ungepatchtes PHP oder einen Hoster mit schwachen Backups und schwachem Monitoring angewiesen ist. Jede Komponente und jede Integration begründet eine Wartungspflicht.
Bevor wir einen Neuaufbau vorschlagen, inventarisieren wir das Live-System: PHP-Version, WordPress-Core, installierte und inaktive Plugins, Theme-Code, Benutzer und Rollen, Formulare, Zahlungsanbindungen, Backups, Firewall-Regeln, offen zugängliche Dateien, Logs und die Verantwortung für Updates. Außerdem klären wir, welche Funktionen Umsatz bringen und welche nur historischer Ballast sind.
Macht der Wechsel zu React die Website sicher?
React allein ist eine Bibliothek für Benutzeroberflächen, kein Sicherheits-Upgrade. Wer ein WordPress-Theme durch ein React-Frontend ersetzt, aber denselben verwundbaren Server und dieselben Plugins beibehält, beseitigt diese Risiken nicht. Eine vollständige Migration kann die öffentliche WordPress-/PHP-Laufzeitumgebung und unerwünschte Plugins entfernen, doch die neue Anwendung bringt eigene Abhängigkeiten, APIs, Authentifizierung, eine eigene Deployment-Pipeline und eigene Zugriffsregeln mit.
Für eine suchgetriebene Unternehmenswebsite prüfen wir in der Regel Next.js statt einer reinen Browser-React-Anwendung. Es kann wichtige Seiteninhalte und Metadaten auf dem Server rendern, stabile lokalisierte Routen bereitstellen und eine klare Trennung zwischen öffentlichen Seiten und geschützten Anwendungsfunktionen unterstützen. Die Architektur muss dennoch auf Autorisierung, Eingabeverarbeitung, Abhängigkeits-Updates, Backups und Incident Response getestet werden. Ein Sicherheitshinweis zu React Server Components vom Dezember 2025 erinnert daran, dass auch moderne Stacks zeitnah gepatcht werden müssen.
Wann sollten Sie WordPress behalten – und wann lohnt sich die Migration?
Behalten Sie WordPress, wenn Redakteure darauf angewiesen sind, die Website gut performt, die Plugins unterstützt werden, die Updates verantwortet sind und Ihr Hoster zuverlässige Backups und Wiederherstellung nachweisen kann. Ein gezieltes Härtungsprojekt kann das eigentliche Problem schneller lösen als ein Neuaufbau.
Erwägen Sie eine Migration, wenn Plugin-Konflikte wiederholt Änderungen blockieren, ein Theme das Nutzererlebnis begrenzt, wichtige Funktionen in eine individuelle App gehören, zweisprachige Inhalte schwer zu steuern sind oder die Wartungskosten stetig steigen. Am stärksten ist das Argument, wenn sich ein Redesign, ein neuer Geschäftsablauf und eine Sicherheitsbereinigung gemeinsam umsetzen lassen.
Unser Migrationsablauf: erst das Geschäft schützen, dann den Stack ersetzen
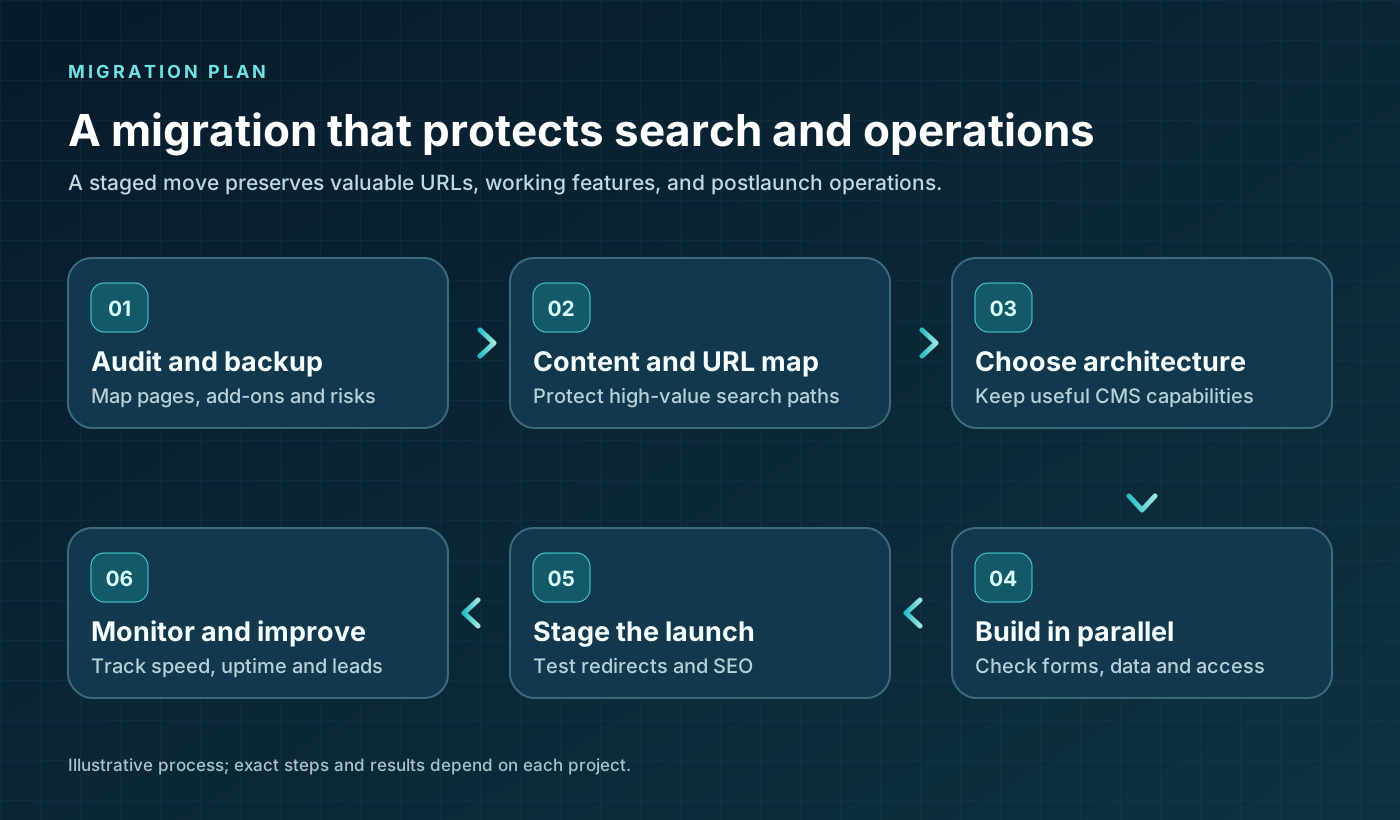
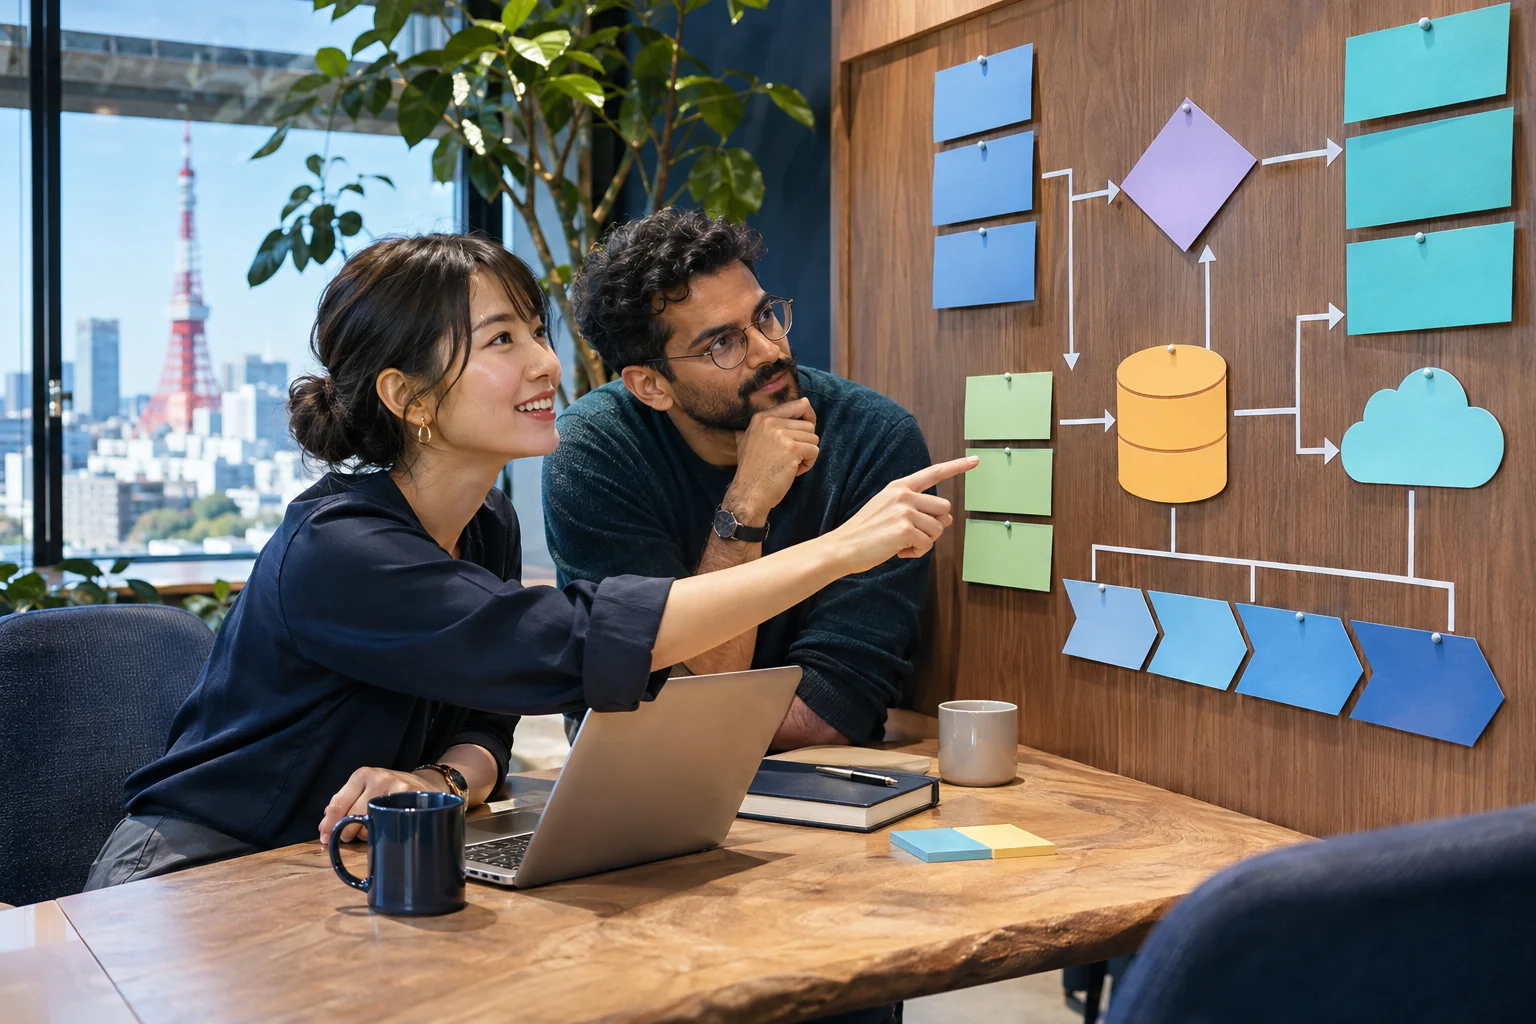
- Die aktuelle Website prüfen. URLs, Inhalte, Formulare, Plugins, PHP-Versionen, Daten der Search Console, Traffic, Backlinks, Conversions und bekannte Schwachstellen inventarisieren.
- Die Architektur wählen. WordPress behalten, als Headless-CMS nutzen oder ersetzen. Festlegen, wer Inhalte pflegt und wie Daten fließen.
- Aufbauen und testen. Serverseitig gerenderte Seiten, lokalisierte Metadaten, barrierefreie Formulare, sichere APIs und eine Staging-Vorschau erstellen. Berechtigungen und eine repräsentative Auswahl von Geräten prüfen.
- Mit SEO-Schutz live gehen. Nützliche URLs beibehalten, geänderte URLs mit passenden permanenten Weiterleitungen zuordnen, Canonical- und hreflang-Tags veröffentlichen, eine saubere Sitemap einreichen und Crawling-Fehler überwachen.
- Die neue Website betreiben. Abhängigkeiten patchen, Logs prüfen, Admin-Zugriff schützen, Inhalte sichern und das Rollback üben.
Googles Leitfaden für Website-Umzüge empfiehlt, URL-Zuordnungen zu planen und den Umzug zu überwachen. Ein neues Design sollte nicht stillschweigend die Seiten löschen, die bereits Suchanfragen von Kunden beantworten. Nach dem Launch messen wir sowohl die Qualität der Anfragen als auch die technische Gesundheit.
Wie IT Support in Tokyo Sie unterstützen kann
Wir können Ihr aktuelles WordPress- und PHP-Setup prüfen, die Wartungslücken mit dem höchsten Risiko identifizieren und entweder einen praktischen Härtungsplan oder eine phasenweise Migration zu React/Next.js empfehlen. Bei einer Migration übernimmt unser Team Inhalts- und URL-Inventar, die zweisprachige Seitenstruktur auf Japanisch und Englisch, die serverseitig gerenderte Umsetzung, Formulare und Integrationen, Launch-Prüfungen und die laufende Weiterentwicklung.
Sie erhalten eine Erläuterung, was sich ändern sollte, warum es wichtig ist und was bleiben kann. Wir können mit einer repräsentativen Seite und einer URL-Zuordnung beginnen, damit Umfang, Design und SEO-Risiken vor einem vollständigen Neuaufbau sichtbar werden.
Wissen, ob patchen oder neu aufbauen.
Nennen Sie uns Ihre aktuelle WordPress-URL und die Probleme, die Sie lösen müssen. Wir skizzieren eine sinnvolle erste Prüfung und die Optionen für einen sicheren, SEO-bewussten nächsten Schritt.
Website- und Sicherheitsprüfung anfordernHäufig gestellte Fragen
Ist WordPress selbst unsicher?
Nein. Eine gepflegte WordPress-Website mit unterstützten Plugins, gepatchtem PHP, kontrolliertem Zugriff und zuverlässigem Hosting kann angemessen sein. Die Sicherheit hängt vom Gesamtsystem und seinem Betriebsprozess ab.
Verbessert Next.js automatisch SEO oder Sicherheit?
Nein. Es stellt Werkzeuge für Server-Rendering, Metadaten und Routing bereit. Nützliche Inhalte, korrekte Weiterleitungen, Abhängigkeitsmanagement und sicheres API-Design erfordern weiterhin gezielte Arbeit.
Können wir WordPress als Redaktionssystem behalten?
Möglicherweise. Ein Headless-WordPress-Setup kann die vertraute Redaktion beibehalten, während ein neues Frontend die öffentliche Website ausliefert. Das WordPress-Backend benötigt weiterhin Updates, Zugriffskontrollen und Hosting.
Primärquellen
Sicherheitsdetails und Plattformhinweise geprüft am 16. November 2026. Überprüfen Sie die aktuellen Patches bei Ihrem Hosting-Anbieter.
- PHP project: October 21, 2026 security announcement
- Japan IPA: PHP2shell advisory and exploitation status
- WordPress: critical PHP security release and impact
- WordPress: hardening guidance
- React: server-component security advisory
- Google Search Central: JavaScript SEO basics
- Google Search Central: site moves with URL changes
Verwandte Artikel: Leitfaden zur Migration von WordPress zu Next.js und SEO · WordPress vs. Next.js · Leistungen in der Webentwicklung.