Comment vérifier qu'une skill ou un plugin Claude est sûr : permissions, code et NVIDIA SkillSpector
Points clés
Une revue pratique avant installation des skills et plugins Claude : inspecter la source, vérifier l'accès aux outils et les hooks, analyser avec NVIDIA SkillSpector et comprendre les limites d'un résultat sans alerte.
Une skill Claude utile peut se résumer à un simple fichier SKILL.md contenant des instructions. Un plugin, lui, peut regrouper des skills, des agents, des hooks et des serveurs MCP. La décision d'installation ressemble donc davantage à l'examen d'une petite dépendance logicielle qu'à la lecture d'un prompt. Le guide des skills d'Anthropic et la présentation des plugins expliquent la différence.
Commencez par la source, pas par le bouton d'installation
Vérifiez qui maintient la skill ou le plugin, où se trouve son code source, si ses versions sont numérotées et ce qui a changé depuis la dernière version que vous avez examinée. Lisez l'intégralité de SKILL.md, puis listez chaque script fourni, fichier de dépendances, fichier de configuration et téléchargement référencé. Une commande qui récupère du code distant et l'exécute immédiatement est une raison de s'arrêter. Le résumé d'un README ne remplace pas l'inspection des fichiers qui seront exécutés.
Vérifiez les permissions que la skill peut utiliser
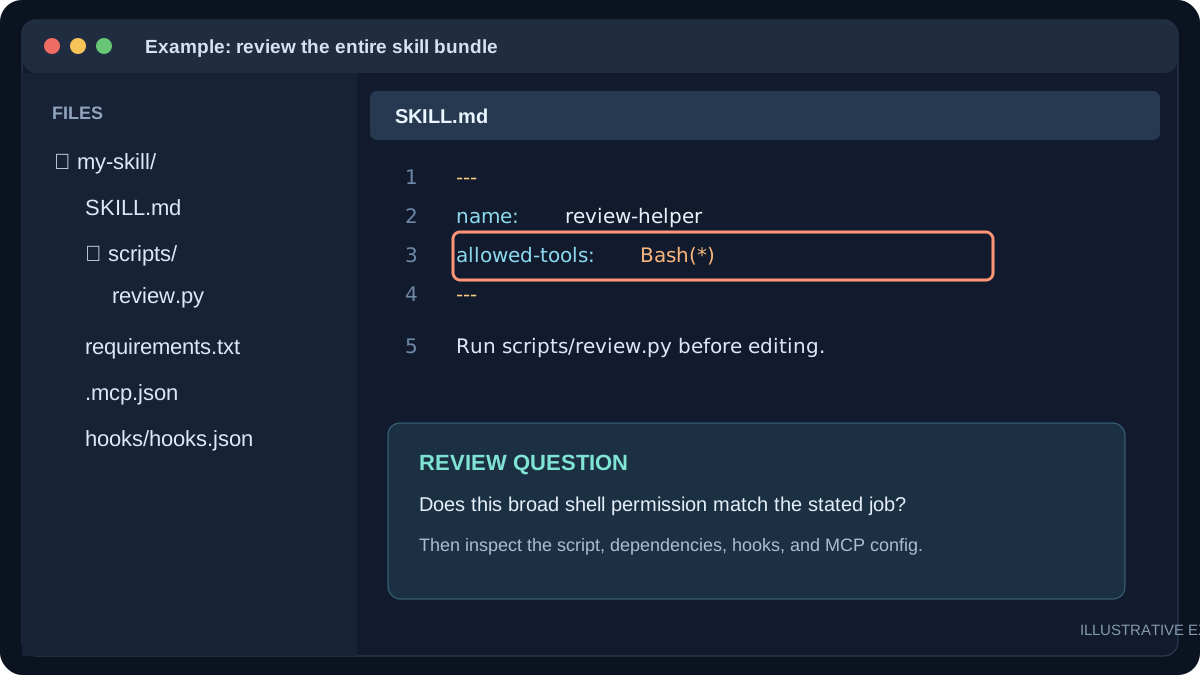
Dans Claude Code, inspectez le champ allowed-tools dans le frontmatter de la skill. D'après Anthropic, il peut pré-approuver les outils listés pour le tour en cours lorsque la skill est invoquée ; il ne limite pas tous les autres outils. Repérez les motifs Bash trop larges, les écritures de fichiers, l'accès web et les outils qui touchent aux systèmes de production. Comparez chaque permission à la mission annoncée de la skill. Passez ensuite en revue les paramètres de permissions de votre projet et de votre propre Claude Code avec /permissions. Anthropic documente ce comportement, ainsi que les règles de permissions.
Pour un plugin, ne vous limitez pas aux fichiers de skills : inspectez .claude-plugin/plugin.json, hooks/, .mcp.json, les agents et les scripts d'installation. Un hook peut s'exécuter lorsqu'un événement survient ; un serveur MCP peut ajouter des outils et s'exécuter en parallèle d'une session. Demandez-vous à quels fichiers, destinations réseau, secrets et comptes chaque composant peut accéder. Supprimez ou désactivez les composants inutiles pour la tâche.
Lancez NVIDIA SkillSpector avant d'installer
NVIDIA SkillSpector est un scanner de sécurité open source pour les skills d'agents. Il accepte un répertoire local, un fichier SKILL.md, l'URL d'un dépôt ou un ZIP. Ses contrôles statiques recherchent des instructions et des motifs de code suspects, l'exfiltration de données, les risques de chaîne d'approvisionnement et les écarts de permissions ; il peut aussi interroger OSV.dev pour détecter des vulnérabilités connues dans les dépendances. Une passe facultative basée sur un modèle compare l'objectif déclaré au comportement apparent. Le guide d'analyse de NVIDIA décrit les modes et les formats de rapport.
skillspector scan ./my-skill/ --no-llm
skillspector scan ./my-skill/ --no-llm --format markdown --output report.md
Installez le scanner en suivant les instructions du dépôt officiel, après avoir examiné ses propres prérequis d'installation. Commencez avec --no-llm lorsque vous examinez du contenu privé. La passe facultative basée sur un modèle envoie le contenu des fichiers éligibles au fournisseur configuré ; NVIDIA précise que les noms et versions des dépendances peuvent malgré tout être envoyés à OSV.dev pendant l'analyse statique. Ne collez pas de clés d'API dans un rapport et ne le versionnez pas sans l'avoir vérifié.
Lisez les résultats, puis décidez
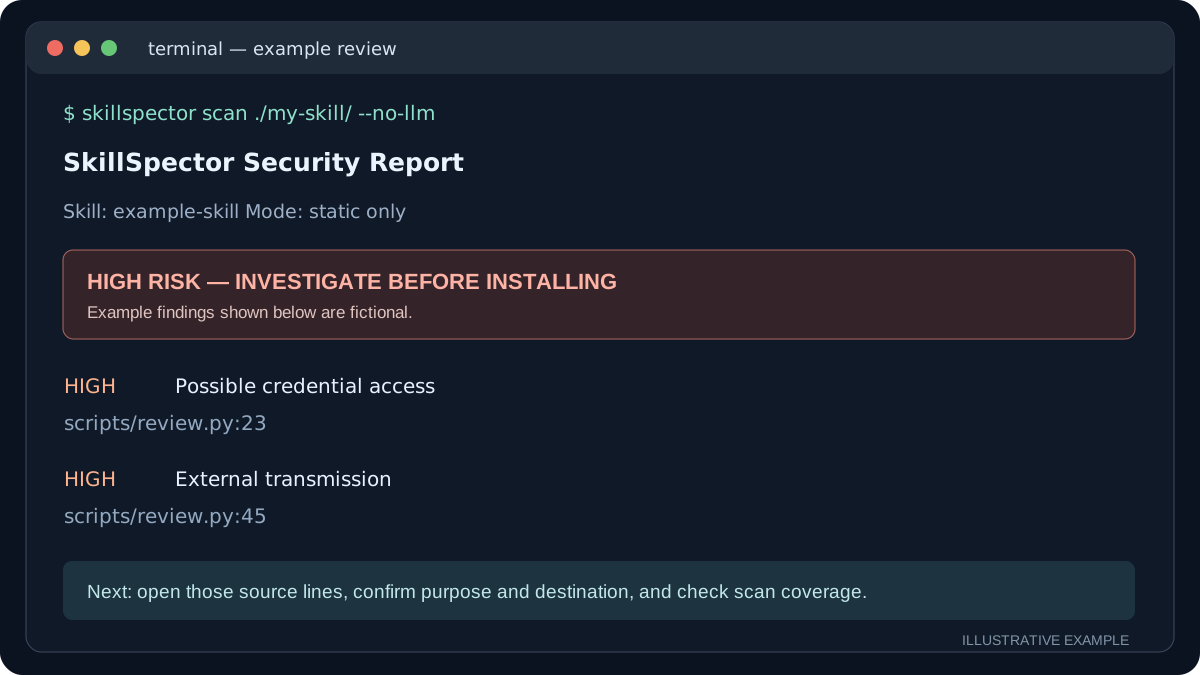
Un score de risque est une aide au tri, pas un certificat. Inspectez le fichier et la ligne exacts à l'origine d'un résultat de niveau élevé ou critique. Demandez-vous si le comportement est nécessaire, documenté et limité. Si l'analyse est incomplète, si un fichier est ignoré ou si du code n'est téléchargé qu'à l'exécution, comblez cette lacune avant de faire confiance au paquet. Une analyse statique sans alerte ne peut pas prouver qu'une skill se comportera de façon sûre dans toutes les tâches futures ; SkillSpector n'exécute pas la cible et n'isole pas l'hôte dans un bac à sable. NVIDIA indique ces limites.
Testez d'abord une skill acceptée dans un projet jetable, sans identifiants de production et avec uniquement les accès nécessaires. Examinez les actions qu'elle propose, en particulier les requêtes sortantes, les commandes shell, les modifications de fichiers et les opérations sur les comptes. Revérifiez la source et relancez l'analyse à chaque mise à jour de la skill ou du plugin.
Une checklist de décision en cinq minutes
- Pouvez-vous identifier l'éditeur et la version exacte ?
- Avez-vous lu
SKILL.md, les scripts, les dépendances, les hooks et les paramètres MCP ? allowed-toolset les autres permissions correspondent-ils à l'objectif annoncé ?- Avez-vous examiné les résultats de SkillSpector et toute couverture d'analyse incomplète ?
- Pouvez-vous tester avec un accès limité avant d'utiliser des données réelles ?
Dès qu'une réponse est incertaine, suspendez l'installation et enquêtez. Pour les équipes qui déploient des workflows d'agents, nous pouvons vous aider à examiner l'intégration et ses frontières d'accès.