Sécuriser une application créée avec l'IA : 9 vérifications avant la mise en ligne
Points clés
Une checklist pratique avant lancement pour les applications créées avec l'IA ou en « vibe coding » : secrets, accès administrateur, règles de base de données, API, XSS, dépendances, limitation de débit et paramètres de production.
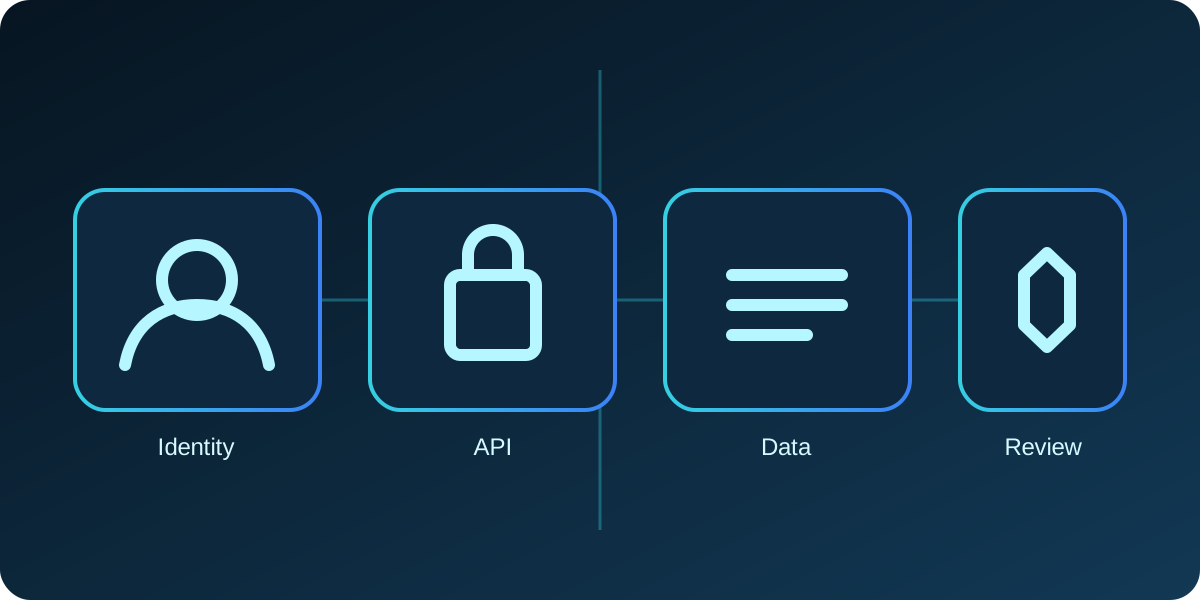
L'IA permet de livrer une application rapidement. La sécurité, elle, exige toujours une revue méthodique. Les mêmes vérifications s'appliquent que vous ayez écrit chaque ligne vous-même, utilisé un assistant de code IA ou construit votre produit à coups de prompts. Voici neuf contrôles concrets à effectuer avant un lancement public.
En japonais, on emploie le terme バイブコーディング (« vibe coding ») pour désigner ce style de développement piloté par des prompts. Il décrit une façon de travailler, pas une garantie de sécurité. Le OWASP Top 10:2025 place toujours le contrôle d'accès défaillant, les erreurs de configuration de sécurité, les défaillances de la chaîne d'approvisionnement logicielle et les injections parmi les principaux risques web.
1. Recherchez les secrets dans Git, les fichiers publics et les builds
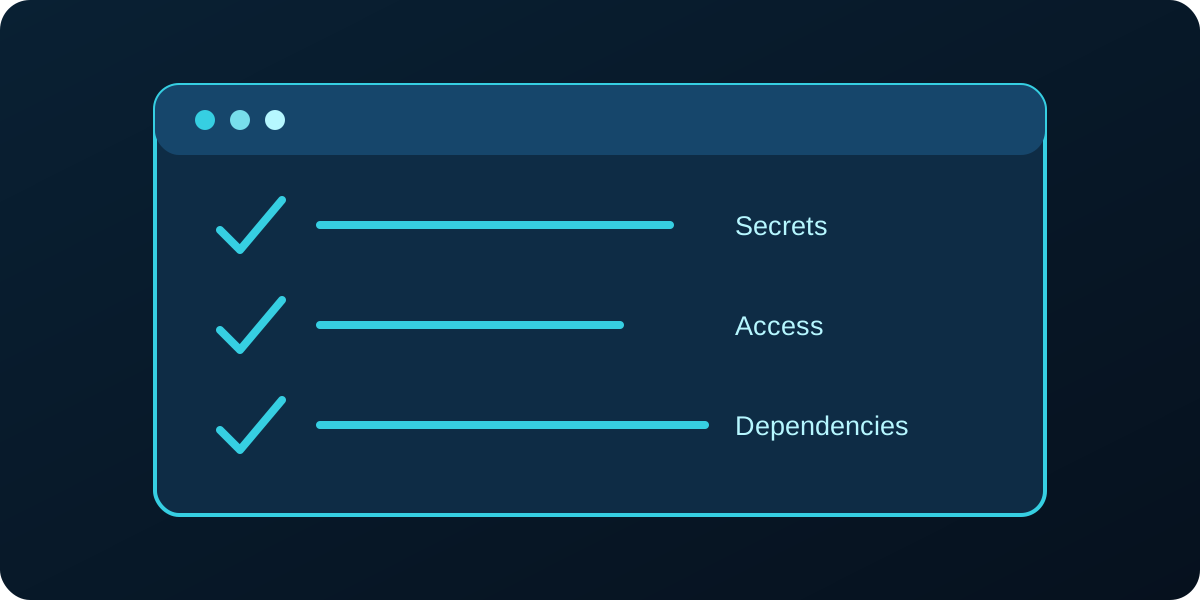
Parcourez le dépôt actuel et son historique à la recherche de clés privées, de mots de passe de base de données, de clés service-role et de jetons d'API d'IA. Inspectez aussi public/, les artefacts de déploiement, les anciens fichiers ZIP et les archives de sauvegarde. Si un secret a été exposé, supprimer le fichier ne suffit pas : renouvelez l'identifiant et examinez son utilisation. Conservez les secrets serveur dans le coffre de secrets de votre hébergeur. Une clé publiable visible dans le navigateur relève d'une autre catégorie ; ses permissions n'en exigent pas moins des règles de base de données strictes. Consultez les recommandations OWASP sur les secrets.
2. Protégez les routes d'administration et vérifiez l'autorisation à chaque action
Un lien caché n'est pas un contrôle d'accès. Vérifiez côté serveur l'utilisateur connecté pour les pages d'administration, ainsi que pour chaque API ou action serveur d'administration. Contrôlez le rôle de l'utilisateur à partir de données serveur fiables, puis testez l'accès direct par URL en étant déconnecté et avec un compte ordinaire. Faites de même pour les identifiants d'enregistrement dans les API : un utilisateur ne doit pas pouvoir remplacer un identifiant et lire les données d'un autre client. C'est le cœur de l'autorisation au niveau des objets.
3. Verrouillez l'accès à la base de données avec des règles de ligne et des droits
Pour une base de données connectée au navigateur, passez en revue chaque table exposée. Activez la sécurité au niveau des lignes (RLS) lorsque c'est pertinent, supprimez les droits publics trop larges et testez ce que les utilisateurs anonymes, ordinaires et administrateurs peuvent réellement lire et modifier. Une clé d'API publique ne rend pas les données clients publiques par défaut ; ce sont des politiques de table trop permissives qui le font. Le guide RLS actuel de Supabase explique pourquoi les droits et les politiques comptent tous deux.
4. Placez les actions sensibles d'API et de portefeuille derrière des contrôles serveur
Pour les paiements, les soldes, les retraits ou les transferts de portefeuille, authentifiez l'appelant, autorisez le compte et la transaction concernés, validez les montants et les transitions d'état, et empêchez le rejeu grâce à une clé d'idempotence. Ne faites jamais confiance à un solde ou à un prix envoyé par le navigateur. Ajoutez des limites de requêtes et des journaux d'audit. Pour les API d'IA ordinaires, faites transiter les appels par le serveur afin que les clés privées des modèles ne soient jamais livrées au client.
5. Validez les formulaires et prévenez les failles XSS (cross-site scripting)
Fixez des limites de longueur et de format côté serveur, rejetez les champs inattendus et échappez le contenu utilisateur lors du rendu HTML ou des e-mails. Le contenu en texte enrichi nécessite un assainisseur HTML qui n'autorise que les balises et les URL que vous souhaitez publier. Évitez d'affecter des chaînes non fiables à innerHTML. Une politique de sécurité du contenu (CSP) peut ajouter une couche supplémentaire, mais elle ne remplace pas un rendu sûr. Suivez les recommandations OWASP de prévention XSS.
6. Limitez le débit des points d'accès coûteux ou publics
Les formulaires de contact, la connexion, le chat IA, la réinitialisation de mot de passe et les points d'envoi d'e-mails sont faciles à détourner. Limitez les requêtes selon une combinaison adaptée de compte, d'adresse IP, de session et d'action ; utilisez un CAPTCHA lorsque c'est utile ; et renvoyez une réponse claire invitant à réessayer. La décision de limitation doit rester côté serveur. Un simple délai d'attente côté client n'arrête pas les requêtes directes vers l'API.
7. Passez en revue les dépendances et supprimez les paquets inutilisés
Faites l'inventaire des paquets et supprimez ceux que l'application n'utilise plus. Lancez un audit des dépendances, lisez les notes de mise à jour et verrouillez les versions dans le build. Vérifiez les dépendances transitives et les scripts, surtout lorsqu'un assistant IA suggère un nouveau paquet. La liste OWASP 2025 mentionne explicitement les défaillances de la chaîne d'approvisionnement logicielle.
8. Vérifiez la configuration de production et les en-têtes de sécurité
Désactivez les sorties de débogage et les comptes de test avant le lancement. Restreignez le CORS aux origines qui en ont besoin, vérifiez que les sauvegardes et les source maps ne sont pas servies publiquement, et ajoutez les en-têtes de réponse appropriés. Testez l'application déployée, pas seulement localhost : les variables d'environnement de build et les paramètres par défaut de l'hébergeur peuvent modifier le résultat.
9. Utilisez une authentification gérée et une gestion sûre des mots de passe
Privilégiez un fournisseur d'authentification éprouvé. Si votre application doit stocker des mots de passe, utilisez un schéma de hachage bien maintenu, avec un sel unique et un facteur de travail adapté ; ne stockez jamais de texte brut ni de hachage rapide à usage général. Activez l'authentification multifacteur pour les administrateurs, protégez les parcours de réinitialisation de mot de passe et vérifiez les sessions après un changement de rôle.
Un test de lancement concret
Essayez l'application en tant qu'inconnu, qu'utilisateur ordinaire et qu'administrateur. Tentez des requêtes directes vers l'API, inspectez les réponses réseau à la recherche de données privées, soumettez des saisies ressemblant à du HTML et vérifiez que la base de données refuse l'accès aux enregistrements qui ne vous appartiennent pas. Faites examiner les résultats par une personne et refaites les tests après les corrections. Les recommandations de l'IPA sur la sécurité de l'IA (Japon) sont un complément utile pour les équipes qui introduisent l'IA dans leur développement.
Besoin d'un regard extérieur sur un produit créé avec l'IA ? Demandez une revue de sécurité à notre équipe avant d'y confier des données clients ou des paiements.