วิธีรักษาความปลอดภัย AI Token และ API Key: บทเรียนจากเหตุการณ์แชตบอตของ McDonald’s
สรุป
ความปลอดภัยของ AI มักพังก่อนที่โมเดลจะทำงาน เรียนรู้วิธีปกป้อง AI API key, token, สิทธิ์แอดมิน, server-side proxy, การหมุนเวียนคีย์, การเฝ้าติดตาม และการเชื่อมต่อกับ vendor
ความปลอดภัยของ AI ไม่ได้เริ่มที่โมเดล แต่เริ่มที่คีย์ หาก AI token, API key, รหัสผ่านแอดมิน, webhook secret, service account หรือ credential ของฐานข้อมูลรั่วไหล ต่อให้ระบบ AI แข็งแกร่งเพียงใดก็อาจกลายเป็นข้อมูลรั่ว ค่าใช้จ่ายพุ่ง หรือปัญหาด้านการปฏิบัติตามกฎระเบียบได้
บทเรียนสาธารณะจากเหตุการณ์แชตบอตสรรหาบุคลากรของ McDonald’s ไม่ใช่แค่ว่า "AI มีความเสี่ยง" บทเรียนที่คมกว่าคือ โครงการ AI มักเชื่อมเวิร์กโฟลว์ที่อ่อนไหวเข้ากับระบบเว็บทั่วไป เช่น แดชบอร์ดแอดมิน ข้อมูลผู้สมัคร API ของ vendor ฐานข้อมูล และเครื่องมือซัพพอร์ต หากพื้นฐานอ่อนแอ ชั้น AI จะยิ่งทำให้ความเสียหายขยายวงกว้างขึ้น
เหตุการณ์แชตบอตของ McDonald’s คืออะไร?
ในปี 2025 WIRED รายงานว่า นักวิจัยพบจุดอ่อนในระบบแชตบอตสรรหาบุคลากรของ McDonald’s ที่เชื่อมต่อกับ Paradox.ai รายงานระบุถึงปัญหาการเข้าถึงสิทธิ์แอดมินในระดับพื้นฐานและความเสี่ยงที่ข้อมูลผู้สมัครจะถูกเปิดเผย ข้อสรุปสำคัญสำหรับธุรกิจนั้นเรียบง่าย แชตบอต AI ก็คือซอฟต์แวร์ มีระบบล็อกอิน vendor API ฐานข้อมูล สิทธิ์การเข้าถึง และมาตรการควบคุมในการดำเนินงานเช่นเดียวกัน
นั่นหมายความว่าความเสี่ยงของ AI ไม่ได้มีแค่ prompt injection หรือ hallucination แต่รวมถึงพอร์ทัลแอดมินที่อ่อนแอ credential เริ่มต้น API key ที่ให้สิทธิ์เกินจำเป็น secrets ที่เปิดเผยในฝั่งฟรอนต์เอนด์ การไม่มี audit log และ token ที่ไม่เคยหมดอายุ
ปัญหาที่แท้จริง: Secrets กลายเป็นโครงสร้างพื้นฐาน
AI API key ไม่ใช่แค่สตริงหนึ่ง แต่คือสิทธิ์เข้าถึงโมเดล การเรียกเก็บเงิน ไฟล์ assistant embeddings บันทึก เครื่องมือ เอเจนต์ และบางครั้งรวมถึงข้อมูลลูกค้า ในแอปสมัยใหม่ AI key หนึ่งตัวอาจอยู่เคียงกับ credential การชำระเงิน Supabase service role, Stripe webhook, Google OAuth secret, token ของ cloud storage, Slack bot token, GitHub token และ database URL
เมื่อธุรกิจเริ่มใช้ AI secrets เหล่านี้ก็กลายเป็นส่วนหนึ่งของการดำเนินงานประจำวัน เจ้าหน้าที่ซัพพอร์ตอาจเรียกใช้เวิร์กโฟลว์ AI เว็บไซต์อาจเรียกโมเดล AI แดชบอร์ดภายในอาจสรุปเอกสาร เครื่องมือสรรหาบุคลากรอาจคัดกรองข้อความ ทีมขายอาจสร้างใบเสนอ หากสถาปัตยกรรมของคีย์ผิด ความสะดวกทั้งหมดนี้ก็กลายเป็นความเสี่ยง
ข้อผิดพลาดที่พบบ่อยเกี่ยวกับ AI Token และ API Key
| ความเสี่ยง | เหตุใดจึงสำคัญ | แนวทางที่ดีกว่า |
|---|---|---|
| API key อยู่ในโค้ดฟรอนต์เอนด์ | ใครก็ตรวจสอบ JavaScript ในเบราว์เซอร์และคัดลอกคีย์ได้ | เรียกผู้ให้บริการ AI จาก server-side route หรือ edge function |
| ใช้ master key ร่วมกันตัวเดียว | การรั่วเพียงครั้งเดียวอาจเปิดเผยทุกสภาพแวดล้อมและทุกเวิร์กโฟลว์ | ใช้คีย์ที่จำกัดขอบเขตตามแอป สภาพแวดล้อม เวิร์กโฟลว์ และ vendor |
| ไม่มีแผนหมุนเวียนคีย์ | คีย์เก่าที่รั่วไปแล้วอาจยังใช้งานได้โดยไม่มีใครรู้ | หมุนเวียนคีย์ตามกำหนด และทันทีเมื่อมีการเปลี่ยนแปลงพนักงานหรือ vendor |
| ไม่มีการเฝ้าติดตามการใช้งาน | การถูกใช้ในทางที่ผิดอาจปรากฏเป็นค่าใช้จ่ายที่พุ่งหรือรูปแบบ API ที่ผิดปกติก่อน | ตั้งการแจ้งเตือนตามค่าใช้จ่าย อัตราการเรียก ภูมิภาค endpoint และการเรียกที่ล้มเหลว |
| vendor มีสิทธิ์เข้าถึงกว้างเกินไป | ปัญหาของ vendor อาจกลายเป็นปัญหาข้อมูลลูกค้าของคุณ | ตรวจสอบสิทธิ์ของ vendor, audit log, ระยะเวลาเก็บข้อมูล และการจัดการข้อมูลก่อนเปิดใช้งาน |
| Secrets อยู่ในภาพหน้าจอหรือเอกสาร | ทีมมักวางคีย์ลงในตั๋ว แชต อีเมล และคู่มือ | ใช้ secrets manager และปิดบัง credential ในเอกสาร |
วงจรชีวิตของคีย์ AI ที่ปลอดภัย
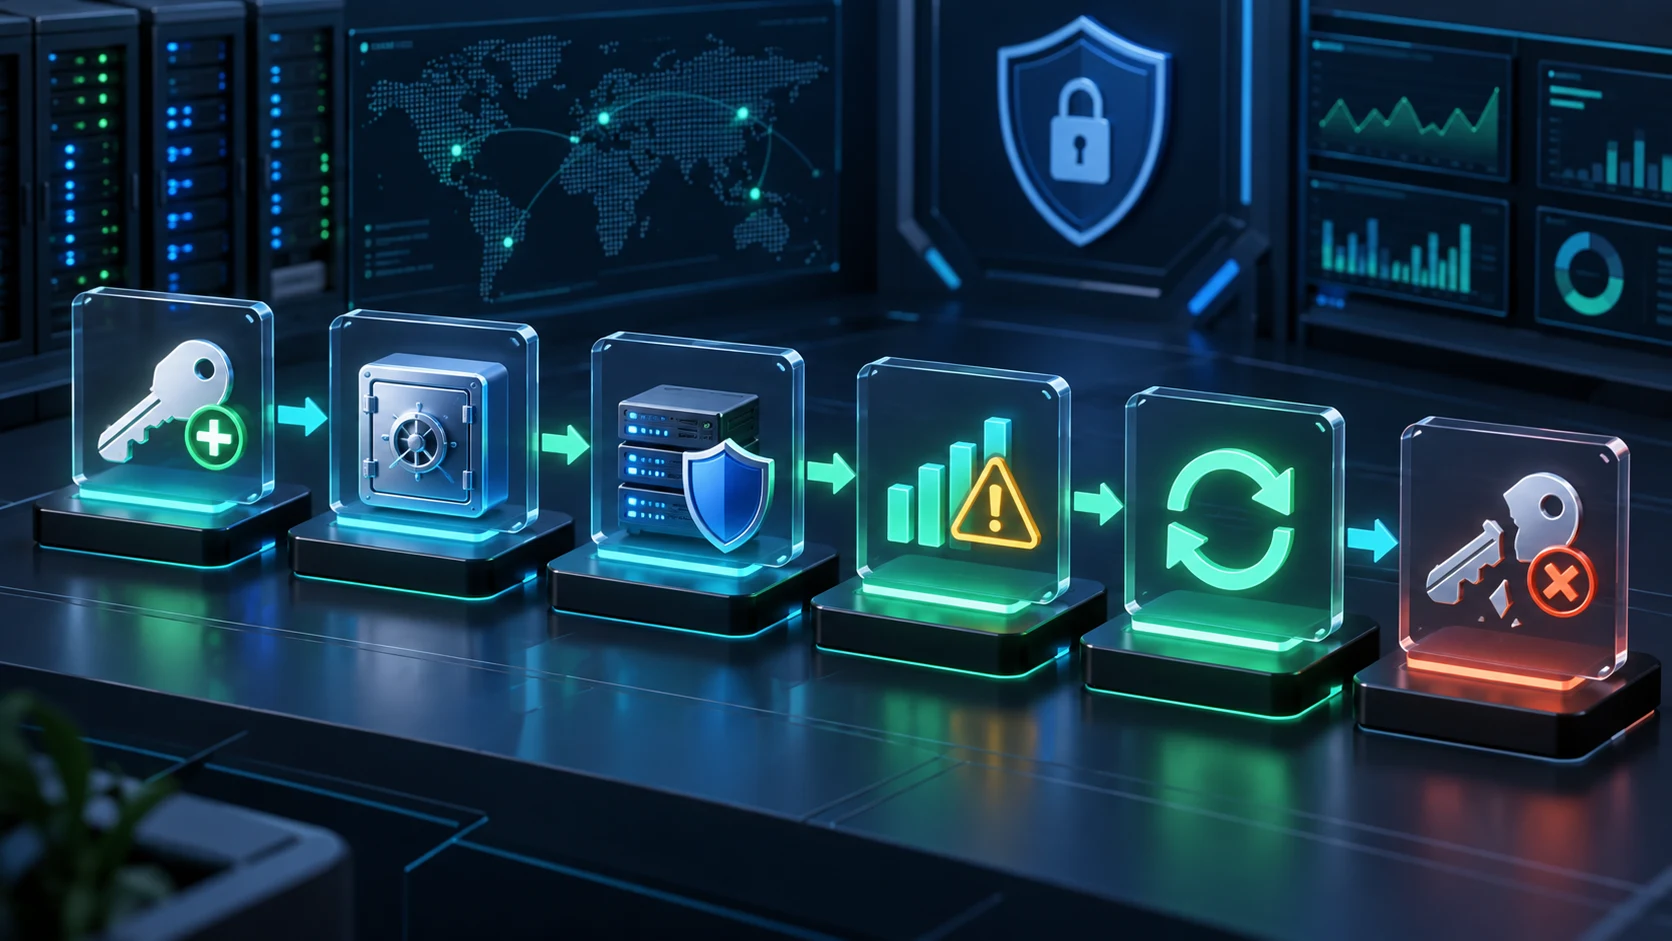
ระบบ AI ที่ปลอดภัยที่สุดปฏิบัติต่อคีย์เหมือนโครงสร้างพื้นฐานของ production ให้ทำตามวงจรนี้ สร้างคีย์ที่จำกัดขอบเขต เก็บไว้ใน vault เรียกใช้จากโค้ดฝั่งเซิร์ฟเวอร์ที่เชื่อถือได้เท่านั้น เฝ้าติดตามการใช้งาน หมุนเวียนสม่ำเสมอ และเพิกถอนทันทีหากมีสิ่งใดดูผิดปกติ
เช็กลิสต์ภาคปฏิบัติสำหรับโครงการ AI ของธุรกิจ
- ห้ามเปิดเผย AI key ในเบราว์เซอร์: การเรียกผู้ให้บริการ AI ควรผ่าน server-side route, edge function หรือ backend API
- ใช้คีย์แยกตามสภาพแวดล้อม: แยก development, staging และ production คีย์สำหรับทดสอบต้องไม่สามารถเข้าถึงข้อมูล production ได้
- จำกัดขอบเขตคีย์ให้แคบ: หนึ่งเวิร์กโฟลว์ไม่ควรมีสิทธิ์เข้าถึงทุกอย่าง
- เก็บ secrets ใน vault ที่เหมาะสม: ใช้ environment variable ของแพลตฟอร์มหรือ secrets manager ไม่ใช่สเปรดชีตหรือข้อความแชตที่แชร์กัน
- หมุนเวียนคีย์: กำหนดรอบการหมุนเวียน และหมุนทันทีเมื่อสงสัยว่ามีการเปิดเผย พนักงานลาออก เปลี่ยน vendor หรือ repository รั่ว
- บันทึกและเฝ้าติดตามการใช้ AI: ดูค่าใช้จ่าย ปริมาณ prompt การเข้าถึงไฟล์ คำขอที่ล้มเหลว ข้อผิดพลาด rate limit และ endpoint ที่ผิดปกติ
- ทำ proxy และตรวจสอบคำขอ: ตรวจสอบตัวตนผู้ใช้ องค์กร rate limit ขนาดอินพุต และเครื่องมือที่อนุญาต ก่อนเรียกผู้ให้บริการ AI
- เลี่ยงการส่งข้อมูลอ่อนไหวเมื่อทำได้: อย่าส่งข้อมูลส่วนบุคคล ข้อมูล HR บันทึกทางการเงิน หรือความลับของลูกค้า เว้นแต่เวิร์กโฟลว์จำเป็นจริง ๆ
- ตรวจสอบ vendor: สอบถามว่า vendor เก็บ prompt ไฟล์ บันทึก API key และสิทธิ์แอดมินอย่างไร
- เตรียมแผนรับมือเหตุการณ์: รู้ว่าใครเป็นผู้เพิกถอนคีย์ ปิดเวิร์กโฟลว์ ตรวจบันทึก แจ้งผู้เกี่ยวข้อง และกู้คืนบริการ
เหตุใด IT Support in Tokyo จึงเหมาะกับงานนี้
หลายบริษัทเชื่อมต่อ AI API ได้ แต่น้อยรายที่ออกแบบความปลอดภัยและการดำเนินงานรอบ ๆ มันได้ IT Support in Tokyo มองการติดตั้ง AI เป็นโครงการด้านความปลอดภัยของระบบ IT และซอฟต์แวร์ ตั้งแต่ตัวตน สิทธิ์ สถาปัตยกรรมคลาวด์ ขอบเขตของข้อมูล แดชบอร์ดแอดมิน บันทึก การเฝ้าติดตาม การสำรองข้อมูล และการกู้คืน
เราสร้างเวิร์กโฟลว์ AI ที่ปลอดภัยสำหรับสภาพแวดล้อมธุรกิจจริง ไม่ใช่แค่เดโม ซึ่งหมายถึงการเชื่อมต่อฝั่งเซิร์ฟเวอร์แบบกำหนดเอง เครื่องมือแอดมินที่ปลอดภัย การควบคุมสิทธิ์ตามบทบาท การหมุนเวียน secrets การแจ้งเตือนการใช้งาน การ deploy บนคลาวด์ และเอกสารที่ทีมของคุณใช้ตามได้จริง
แหล่งอ้างอิงและเอกสารเพิ่มเติม
- WIRED: McDonald’s AI hiring chatbot incident
- OWASP Secrets Management Cheat Sheet
- OWASP API Security: Broken Object Level Authorization
- OpenAI production best practices
- Anthropic Admin API key documentation
ต้องการเวิร์กโฟลว์ AI ที่ปลอดภัยหรือไม่?
IT Support in Tokyo ช่วยบริษัทออกแบบการเชื่อมต่อ AI ที่ปลอดภัย ปกป้อง API key สร้างเวิร์กโฟลว์ AI ฝั่งเซิร์ฟเวอร์ ตรวจสอบสิทธิ์ของ vendor และ deploy ระบบอัตโนมัติสำหรับธุรกิจแบบกำหนดเองอย่างปลอดภัย ติดต่อเรา เพื่อตรวจสอบแผนความปลอดภัย AI ของคุณ