WordPress ยังปลอดภัยไหมหลัง PHP2shell? อัปเดต PHP ก่อน แล้วค่อยตัดสินใจเรื่อง React
สรุป
การออกอัปเดตความปลอดภัยของ PHP ในเดือนตุลาคม 2026 ไม่ได้หมายความว่าเว็บไซต์ WordPress ทุกแห่งถูกแฮก มาดูกันว่าควรแพตช์อะไร เมื่อไหร่ควรอยู่กับ WordPress ต่อ และเมื่อไหร่ที่การย้ายไป React/Next.js คุ้มค่าทางธุรกิจ
WordPress และ PHP สามารถใช้งานได้อย่างปลอดภัย คำถามที่ยากกว่าคือเว็บไซต์ของคุณรองรับงานดูแลรักษาที่จำเป็นได้ทันหรือไม่ การออกอัปเดตความปลอดภัยครั้งใหญ่ของ PHP ในเดือนตุลาคม 2026 เป็นเครื่องเตือนใจที่ดีว่า ความปลอดภัยของเว็บไซต์ธุรกิจขึ้นอยู่กับ runtime, ปลั๊กอิน, โฮสติ้ง, การควบคุมสิทธิ์เข้าถึง และกระบวนการอัปเดต ไม่ใช่ชื่อของเฟรมเวิร์กเพียงอย่างเดียว
หากเว็บไซต์ของคุณเติบโตจนกลายเป็นพอร์ทัลลูกค้า ช่องทางสร้างลีดหลายภาษา หรืออินเทอร์เฟซของผลิตภัณฑ์ การย้ายไป React และ Next.js ที่วางแผนมาอย่างรอบคอบอาจช่วยลดส่วนที่เป็นของ WordPress โดยเฉพาะที่คุณต้องดูแล แต่การย้ายต้องรักษาเนื้อหา การมองเห็นบนเสิร์ชเอนจิน และขั้นตอนการทำงานของทีมเนื้อหาไว้ด้วย คู่มือนี้อธิบายวิธีที่เราใช้ตัดสินใจร่วมกับลูกค้า
ต้องการทราบเวอร์ชัน PHP และความเสี่ยงจากปลั๊กอินบนเว็บไซต์ของคุณเองหรือไม่ ให้ IT Support in Tokyo ตรวจสอบ WordPress/PHP ให้คุณ
ตรวจสอบล่าสุดเมื่อ 16 พฤศจิกายน 2026 ภาพในบทความนี้เป็นภาพประกอบเชิงบรรณาธิการและแผนภาพเชิงแนวคิด ไม่ใช่ภาพหน้าจอของการโจมตีหรือระบบของลูกค้า
PHP2shell คืออะไร และเกิดอะไรขึ้นในเดือนตุลาคม 2026
เมื่อวันที่ 21 ตุลาคม 2026 โครงการ PHP ได้เปิดเผยช่องโหว่ร้ายแรงสองรายการ คือ CVE-2026-109618 และ CVE-2026-109619 พร้อมออกการแก้ไขใน PHP 8.2.35, 8.3.36, 8.4.27 และ 8.5.12 IPA ของญี่ปุ่นเรียกช่องโหว่คู่นี้ว่า PHP2shell และรายงานว่าทั้งสองรายการถูกเพิ่มในแคตตาล็อก Known Exploited Vulnerabilities ของ CISA เมื่อวันที่ 26 ตุลาคม คำเตือนเหล่านี้เกี่ยวข้องกับ PHP runtime WordPress ระบุว่านี่ไม่ใช่ข้อบกพร่องเฉพาะของ WordPress และไม่ต้องอัปเดต WordPress core เพื่อแก้ปัญหานี้
การที่มีการโจมตีจริงไม่ได้พิสูจน์ว่าเว็บไซต์ WordPress ทุกแห่งถูกแฮก แพตช์ก่อน: ตรวจสอบเวอร์ชัน PHP ที่ให้บริการเว็บไซต์ของคุณจริง ๆ ประสานงานกับผู้ให้บริการโฮสติ้งเพื่ออัปเดตเป็นรุ่นที่ได้รับการแก้ไขและยังอยู่ในการสนับสนุน หรือ backport ของผู้ให้บริการที่ตรวจสอบแล้ว ทดสอบความเข้ากันได้และข้อมูลสำรอง จากนั้นจึงตรวจสอบ log และร่องรอยการบุกรุกหากสงสัยว่ามีการใช้งานในทางที่ผิด อย่าเข้าใจว่าการอัปเดต WordPress เพียงอย่างเดียวจะแพตช์ runtime ที่อยู่เบื้องล่าง
WordPress ปลอดภัยพอสำหรับเว็บไซต์ธุรกิจหรือไม่
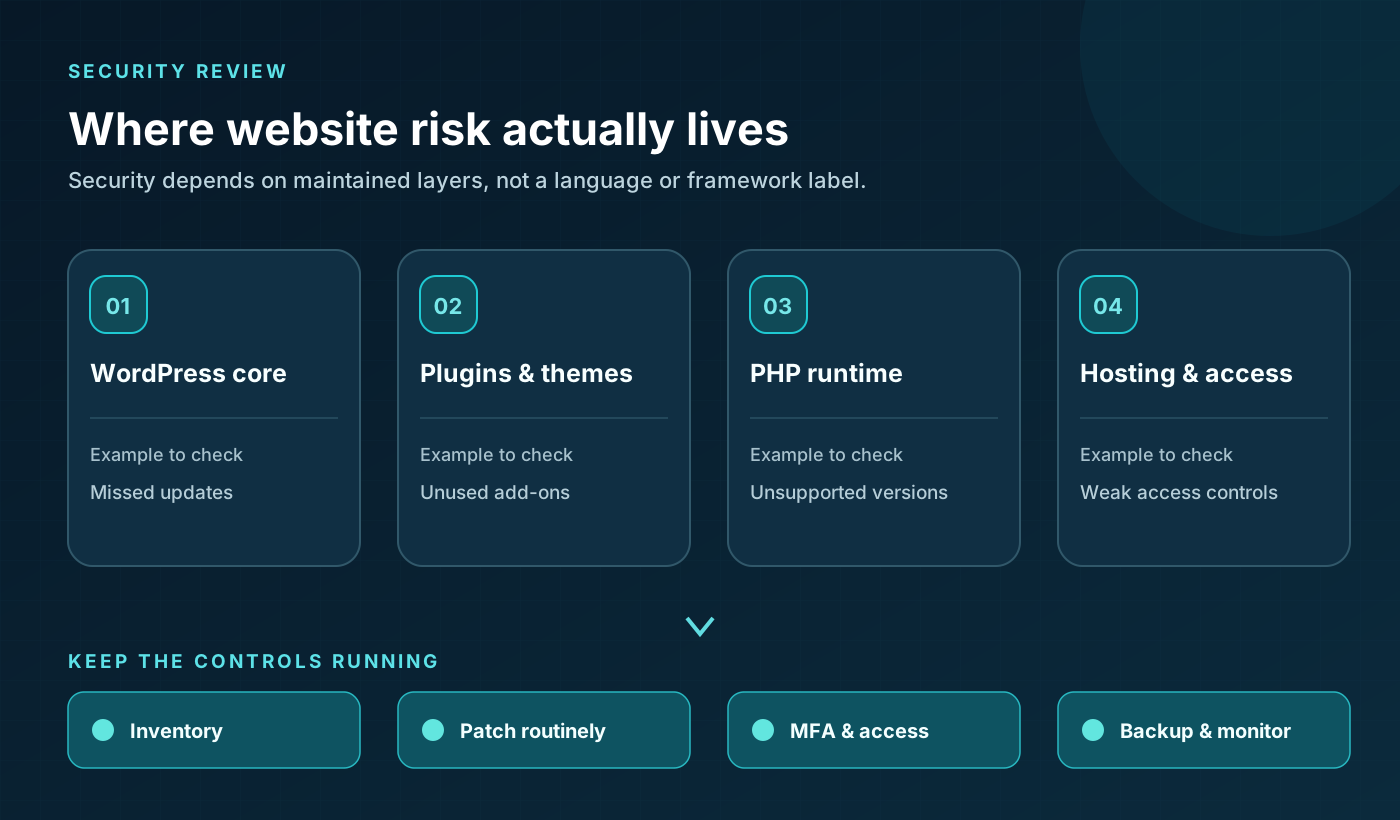
ปลอดภัย หากได้รับการดูแลอย่างต่อเนื่องและเหมาะกับงาน WordPress ยังเป็นตัวเลือกที่ใช้งานได้จริงสำหรับเว็บไซต์ด้านเนื้อหาและเว็บไซต์บริษัทจำนวนมาก ความเสี่ยงจะเพิ่มขึ้นเมื่อเว็บไซต์พึ่งพาปลั๊กอินจำนวนมาก ธีมที่ถูกทิ้งร้าง บัญชีที่มีสิทธิ์สูง PHP ที่ไม่ได้แพตช์ หรือโฮสติ้งที่มีการสำรองข้อมูลและการเฝ้าระวังที่อ่อนแอ ทุกส่วนประกอบและทุกการเชื่อมต่อล้วนเพิ่มภาระการดูแลรักษา
ก่อนเสนอให้สร้างใหม่ เราจะทำบัญชีรายการของระบบที่ใช้งานจริง ได้แก่ เวอร์ชัน PHP, WordPress core, ปลั๊กอินที่ติดตั้งและที่ไม่ได้ใช้งาน, โค้ดธีม, ผู้ใช้และบทบาท, ฟอร์ม, การเชื่อมต่อการชำระเงิน, การสำรองข้อมูล, กฎไฟร์วอลล์, ไฟล์ที่เปิดเผยต่อสาธารณะ, log และผู้รับผิดชอบการอัปเดต รวมถึงระบุว่าฟีเจอร์ใดสร้างรายได้ และฟีเจอร์ใดเป็นเพียงภาระตกค้างจากอดีต
การย้ายไป React จะทำให้เว็บไซต์ปลอดภัยหรือไม่
React เองเป็นไลบรารีด้านส่วนติดต่อผู้ใช้ ไม่ใช่การอัปเกรดความปลอดภัย การเปลี่ยนธีม WordPress เป็นฟรอนต์เอนด์ React โดยยังใช้เซิร์ฟเวอร์และปลั๊กอินที่มีช่องโหว่เดิมไม่ได้ทำให้ความเสี่ยงเหล่านั้นหายไป การย้ายทั้งระบบสามารถถอด WordPress/PHP runtime ที่เปิดสู่สาธารณะและปลั๊กอินที่ไม่ต้องการออกได้ แต่แอปพลิเคชันใหม่ก็มี dependency, API, ระบบยืนยันตัวตน, pipeline การ deploy และกฎการเข้าถึงของตัวเอง
สำหรับเว็บไซต์บริษัทที่ต้องพึ่งการค้นหา เรามักประเมิน Next.js มากกว่าแอปพลิเคชัน React ที่ทำงานบนเบราว์เซอร์อย่างเดียว เพราะสามารถเรนเดอร์เนื้อหาสำคัญและ metadata บนเซิร์ฟเวอร์ มีเส้นทางหลายภาษาที่คงที่ และแยกหน้าสาธารณะออกจากฟีเจอร์แอปพลิเคชันที่ต้องป้องกันได้ชัดเจน อย่างไรก็ตาม สถาปัตยกรรมยังต้องผ่านการทดสอบด้านการอนุญาตสิทธิ์ การจัดการอินพุต การอัปเดต dependency การสำรองข้อมูล และการรับมือเหตุการณ์ คำเตือนด้านความปลอดภัยของ React Server Components ในเดือนธันวาคม 2025 เป็นเครื่องเตือนว่าสแตกสมัยใหม่ก็ต้องแพตช์อย่างรวดเร็วเช่นกัน
เมื่อไหร่ควรอยู่กับ WordPress ต่อ และเมื่อไหร่ที่การย้ายคุ้มค่า
ควรใช้ WordPress ต่อ หากบรรณาธิการต้องพึ่งพามัน เว็บไซต์ทำงานได้ดี ปลั๊กอินยังได้รับการสนับสนุน มีผู้รับผิดชอบการอัปเดตชัดเจน และโฮสต์ของคุณพิสูจน์ได้ว่ามีระบบสำรองและกู้คืนที่เชื่อถือได้ โครงการเสริมความแข็งแกร่ง (hardening) ที่โฟกัสอาจแก้ปัญหาจริงได้เร็วกว่าการสร้างใหม่
ควรพิจารณาการย้ายเมื่อความขัดแย้งของปลั๊กอินขัดขวางการเปลี่ยนแปลงซ้ำแล้วซ้ำเล่า ธีมจำกัดประสบการณ์ผู้ใช้ ฟีเจอร์สำคัญควรอยู่ในแอปแบบกำหนดเอง การกำกับดูแลเนื้อหาสองภาษาทำได้ยาก หรือค่าบำรุงรักษาเพิ่มขึ้นเรื่อย ๆ กรณีที่แข็งแรงที่สุดคือเมื่อสามารถส่งมอบการออกแบบใหม่ เวิร์กโฟลว์ธุรกิจใหม่ และการทำความสะอาดด้านความปลอดภัยไปพร้อมกัน
ขั้นตอนการย้ายของเรา: ปกป้องธุรกิจก่อนเปลี่ยนสแตก
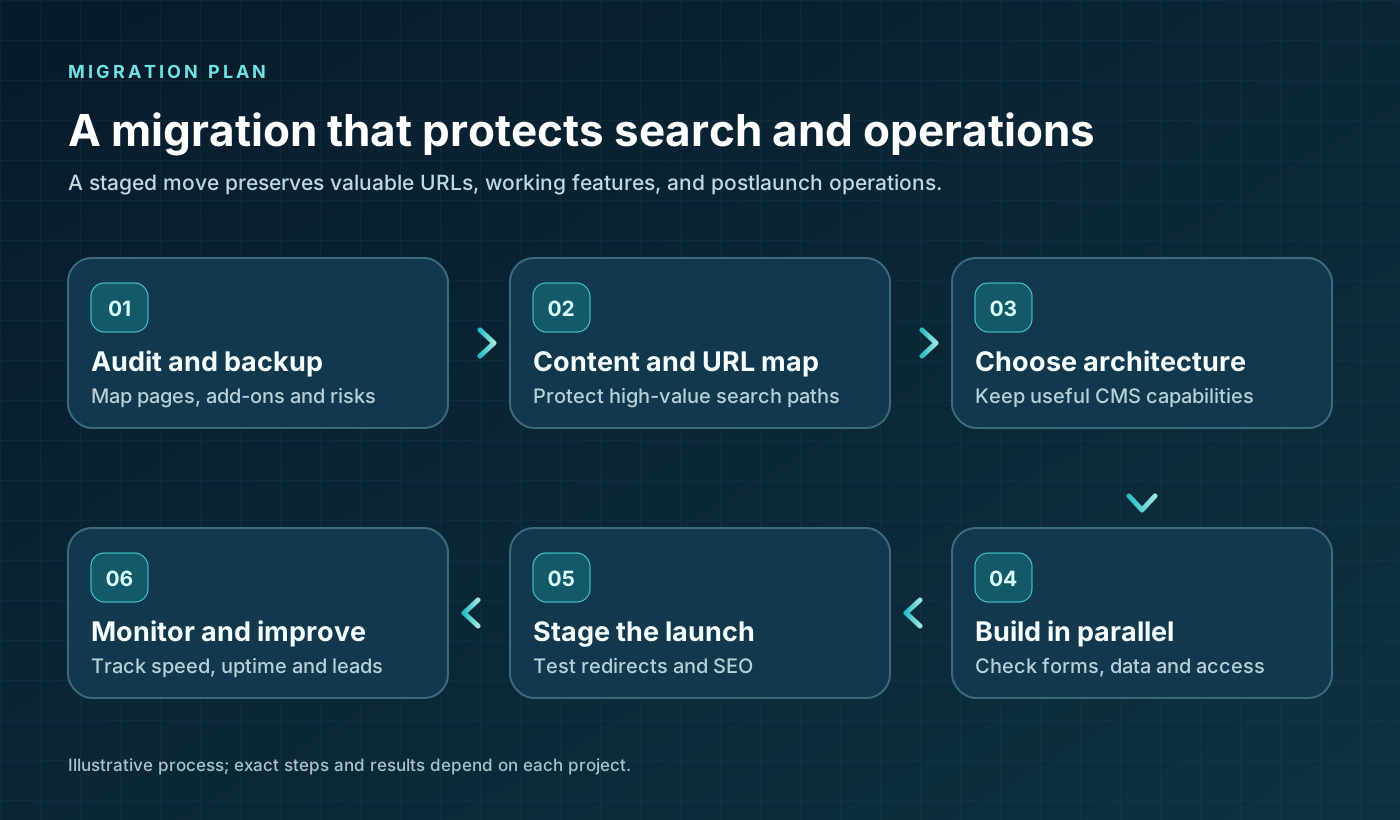
- ตรวจสอบเว็บไซต์ปัจจุบัน จัดทำรายการ URL, เนื้อหา, ฟอร์ม, ปลั๊กอิน, เวอร์ชัน PHP, ข้อมูล Search Console, ทราฟฟิก, backlink, Conversion และช่องโหว่ที่ทราบ
- เลือกสถาปัตยกรรม จะใช้ WordPress ต่อ ใช้เป็น headless CMS หรือแทนที่ทั้งหมด กำหนดว่าใครแก้ไขเนื้อหาและข้อมูลไหลอย่างไร
- พัฒนาและทดสอบ สร้างหน้าที่เรนเดอร์บนเซิร์ฟเวอร์ metadata หลายภาษา ฟอร์มที่เข้าถึงได้ API ที่ปลอดภัย และ staging preview ตรวจสอบสิทธิ์และทดสอบบนอุปกรณ์ตัวแทน
- เปิดตัวพร้อมปกป้อง SEO รักษา URL ที่มีประโยชน์ ทำแผนที่ URL ที่เปลี่ยนด้วย redirect ถาวรที่เกี่ยวข้อง เผยแพร่แท็ก canonical และ hreflang ส่ง sitemap ที่สะอาด และเฝ้าติดตามข้อผิดพลาดการ crawl
- ดูแลเว็บไซต์ใหม่ แพตช์ dependency ตรวจสอบ log ป้องกันการเข้าถึงส่วนผู้ดูแล สำรองเนื้อหา และซ้อมแผน rollback
คำแนะนำเรื่องการย้ายเว็บไซต์ของ Google แนะนำให้วางแผนการแมป URL และติดตามผลการย้าย การออกแบบใหม่ไม่ควรลบหน้าที่ตอบคำค้นหาของลูกค้าอยู่แล้วโดยไม่ตั้งใจ เราวัดทั้งคุณภาพของลีดและสุขภาพทางเทคนิคหลังการเปิดตัว
IT Support in Tokyo ช่วยคุณได้อย่างไร
เราสามารถตรวจสอบการตั้งค่า WordPress และ PHP ปัจจุบันของคุณ ระบุช่องว่างด้านการบำรุงรักษาที่มีความเสี่ยงสูงสุด และแนะนำได้ทั้งแผนเสริมความแข็งแกร่งที่ใช้ได้จริงหรือการย้ายไป React/Next.js เป็นระยะ หากเป็นการย้าย ทีมของเราดูแลการจัดทำรายการเนื้อหาและ URL โครงสร้างหน้าสองภาษาญี่ปุ่นและอังกฤษ การพัฒนาแบบเรนเดอร์บนเซิร์ฟเวอร์ ฟอร์มและการเชื่อมต่อ การตรวจสอบก่อนเปิดตัว และการปรับปรุงอย่างต่อเนื่อง
คุณจะได้รับคำอธิบายว่าอะไรควรเปลี่ยน ทำไมจึงสำคัญ และอะไรคงไว้ได้ เราเริ่มต้นได้ด้วยหน้าตัวอย่างหนึ่งหน้าและแผนที่ URL เพื่อให้เห็นขอบเขต การออกแบบ และความเสี่ยงด้าน SEO ก่อนสร้างใหม่ทั้งหมด
รู้ว่าควรแพตช์หรือสร้างใหม่
บอก URL WordPress ปัจจุบันและปัญหาที่ต้องการแก้ไข เราจะสรุปการตรวจสอบเบื้องต้นที่เหมาะสมและทางเลือกสำหรับก้าวต่อไปที่ปลอดภัยและคำนึงถึง SEO
ขอรับการตรวจสอบเว็บไซต์และความปลอดภัยคำถามที่พบบ่อย
WordPress เองไม่ปลอดภัยหรือไม่
ไม่ใช่ WordPress ที่ได้รับการดูแลอย่างต่อเนื่อง ใช้ปลั๊กอินที่ยังมีการสนับสนุน PHP ที่แพตช์แล้ว การเข้าถึงที่ควบคุมได้ และโฮสติ้งที่เชื่อถือได้ ถือว่าเหมาะสมใช้งานได้ ความปลอดภัยขึ้นอยู่กับทั้งระบบและกระบวนการดูแลรักษา
Next.js จะปรับปรุง SEO หรือความปลอดภัยโดยอัตโนมัติหรือไม่
ไม่ Next.js มีเครื่องมือสำหรับการเรนเดอร์บนเซิร์ฟเวอร์ metadata และการกำหนดเส้นทาง แต่เนื้อหาที่มีประโยชน์ redirect ที่ถูกต้อง การจัดการ dependency และการออกแบบ API ที่ปลอดภัยยังต้องอาศัยการทำงานอย่างตั้งใจ
เราใช้ WordPress เป็นเครื่องมือแก้ไขเนื้อหาต่อได้หรือไม่
เป็นไปได้ การตั้งค่า headless WordPress ช่วยให้คงการแก้ไขแบบที่คุ้นเคยไว้ ขณะที่ฟรอนต์เอนด์ใหม่ให้บริการเว็บไซต์สาธารณะ แต่ฝั่ง WordPress backend ยังต้องมีการอัปเดต การควบคุมการเข้าถึง และโฮสติ้ง
แหล่งข้อมูลหลัก
ตรวจสอบรายละเอียดด้านความปลอดภัยและคำแนะนำของแพลตฟอร์มเมื่อ 16 พฤศจิกายน 2026 โปรดยืนยันแพตช์ล่าสุดกับผู้ให้บริการโฮสติ้งของคุณ
- PHP project: October 21, 2026 security announcement
- Japan IPA: PHP2shell advisory and exploitation status
- WordPress: critical PHP security release and impact
- WordPress: hardening guidance
- React: server-component security advisory
- Google Search Central: JavaScript SEO basics
- Google Search Central: site moves with URL changes
บทความที่เกี่ยวข้อง: คู่มือย้าย WordPress ไป Next.js และ SEO · WordPress เทียบกับ Next.js · บริการพัฒนาเว็บไซต์