Claudeのスキル・プラグインは安全?権限の確認方法とNVIDIA SkillSpectorの使い方
要点
Claudeのスキルやプラグインを入れる前に、配布元、allowed-tools、フック、MCP、実行スクリプトを確認。NVIDIA SkillSpectorの使い方とスキャン結果の読み方も解説します。
Claudeのスキルは、手順を記したSKILL.mdを中心に構成されます。一方、プラグインにはスキルに加え、エージェント、フック、MCPサーバーなどが同梱されることがあります。導入前は説明文だけで判断せず、小さなソフトウェアの依存関係として中身を確認しましょう。基本構造はAnthropicのスキル公式ガイドとプラグインの公式解説で確認できます。
まず配布元とファイルの中身を確認する
公開元・管理者・ソースコードの場所・リリースのバージョンを確認し、前回からの変更点も見ます。SKILL.mdの全文だけでなく、同梱スクリプト、依存パッケージ、設定ファイル、参照先のダウンロードも確認します。外部から取得したコードをそのまま実行する命令があれば、導入をいったん止めて調べましょう。READMEの説明と実際の処理が一致するかが重要です。
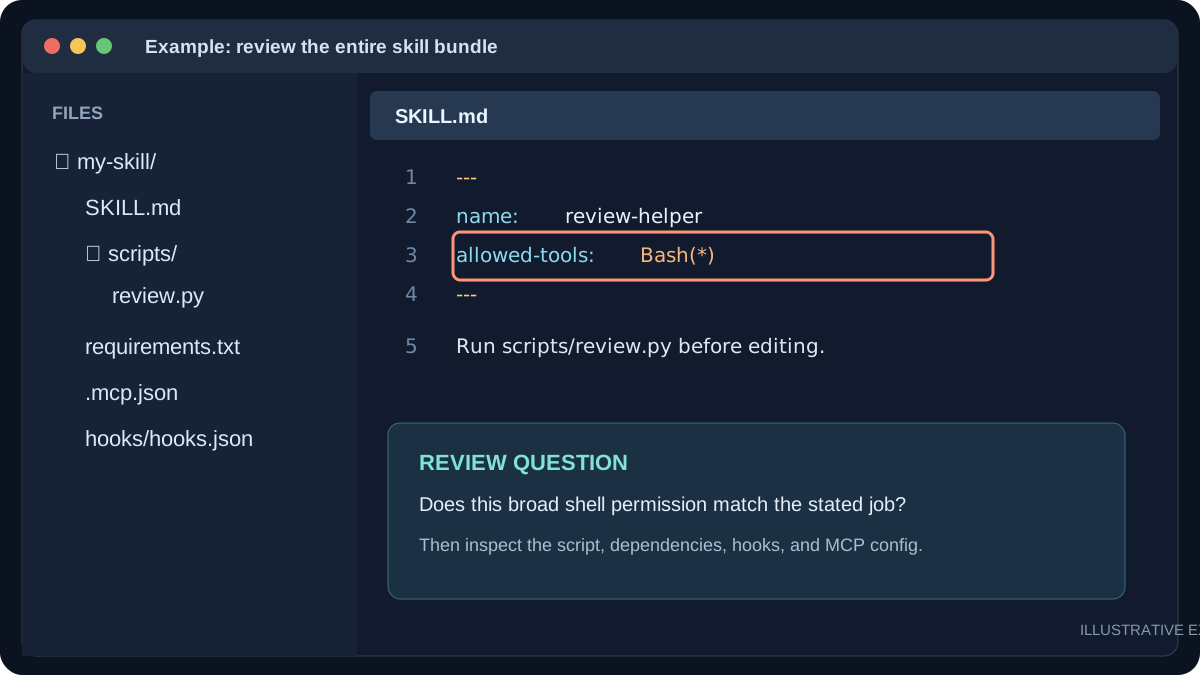
スキルとプラグインの権限を調べる
Claude Codeのスキルでは、先頭のallowed-toolsを確認します。これはスキルを呼び出したターンに指定ツールを事前承認する設定で、ほかのツールを禁止する設定ではありません。広いBash権限、ファイルの書き換え、Webアクセス、本番環境の操作に注意し、目的に必要な範囲かを見ます。自分とプロジェクトの権限設定も/permissionsで確認してください。詳しくはAnthropicの説明と権限設定ガイドを参照できます。
プラグインなら.claude-plugin/plugin.jsonだけで終わらず、hooks/、.mcp.json、エージェント定義、インストール用スクリプトも点検します。フックは特定の操作をきっかけに実行され、MCPサーバーはツールを追加できます。各機能がアクセスするファイル、送信先、秘密情報、アカウントを洗い出し、不要な機能は無効にします。
NVIDIA SkillSpectorで導入前にスキャンする
NVIDIA SkillSpectorは、エージェント用スキルのセキュリティスキャナーです。ローカルのフォルダ、SKILL.md、GitリポジトリのURL、ZIPを検査できます。静的解析では不審な指示、情報の外部送信、依存関係のリスク、権限と実際の処理の食い違いなどを調べます。既知の脆弱性をOSV.devで照会する機能や、説明とコードの意図を比較する任意のLLM解析もあります。機能の詳細はNVIDIAの公式ガイドにあります。
skillspector scan ./my-skill/ --no-llm
skillspector scan ./my-skill/ --no-llm --format markdown --output report.mdインストール方法は公式リポジトリで確認し、スキャナー自体の導入条件も読んでください。社内資料や未公開コードを含む場合は、まず--no-llmで始めるとよいでしょう。LLM解析を有効にすると検査対象ファイルの内容が設定したモデル提供先に送られます。静的解析でも、既知の脆弱性照会に依存パッケージ名とバージョンがOSV.devへ送られる場合があります。
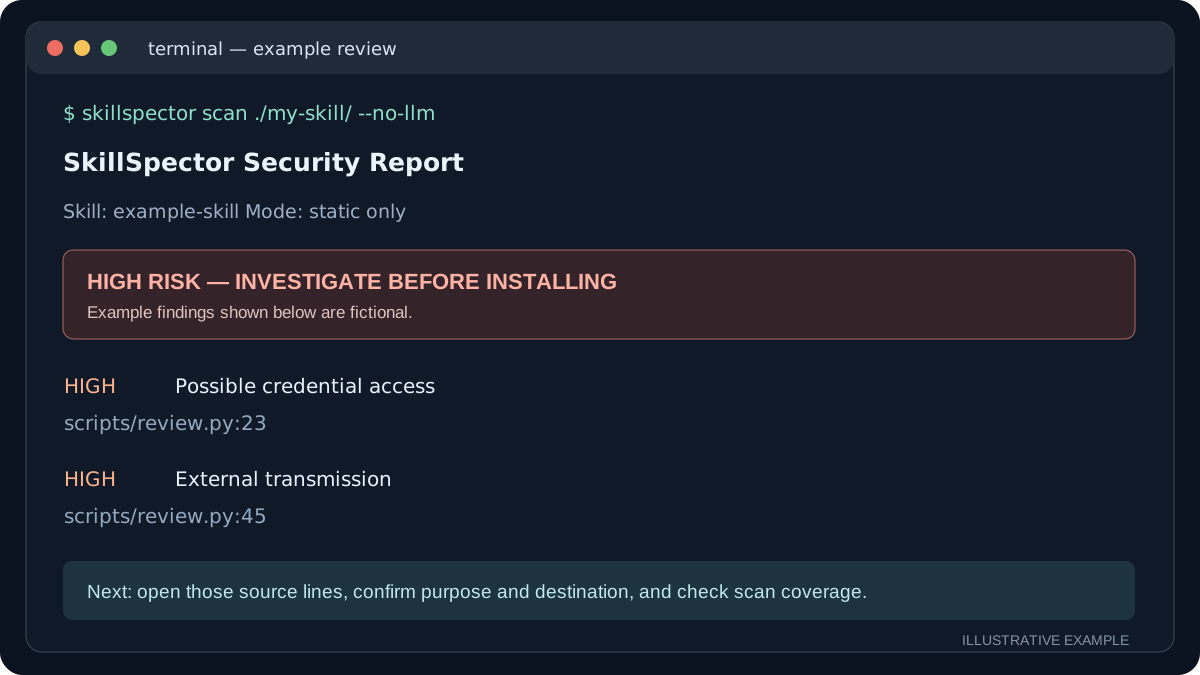
「問題なし」の表示だけで判断しない
スコアは優先順位を付ける目安です。重大度が高い指摘は、該当コードが本当に必要か、説明されているか、実行範囲が限定されているかを確認します。検査できなかったファイルや実行時に取得するコードがあれば、その空白も調べます。静的解析で指摘がなくても安全の証明にはなりません。SkillSpectorは対象スキルを実行せず、利用環境を隔離するツールでもありません。NVIDIAも制限事項を明記しています。
導入を決めたら、まず本番の認証情報がない使い捨ての環境で試しましょう。シェルコマンド、ファイル変更、外部通信、アカウント操作を確認し、更新があれば差分確認と再スキャンを行います。
導入前の5項目チェック
- 配布元と正確なバージョンが分かるか。
SKILL.md、スクリプト、依存関係、フック、MCP設定を読んだか。allowed-toolsなどの権限は目的に見合うか。- SkillSpectorの指摘と未検査の範囲を確認したか。
- 実データを使う前に限定された権限で試せるか。
答えが曖昧な項目があれば、導入を保留して確認しましょう。業務向けエージェントの導入や権限設計については、当社にご相談ください。