AIトークン・APIキー管理のセキュリティ対策|McDonald’s採用チャットボット事例から学ぶ
要点
AIセキュリティはモデル以前のAPIキー、トークン、管理画面、権限、ローテーション、監視で失敗することがあります。McDonald’s採用チャットボット事例から実務対策を解説します。
AIセキュリティは、モデルではなく「キー」から始まります。AIトークン、APIキー、管理画面パスワード、Webhookシークレット、サービスアカウント、データベース認証情報が漏れると、どれだけ優れたAIを使っていても、情報漏えい、想定外の請求、業務停止、コンプライアンス問題につながります。
McDonald’sの採用チャットボット事例から学ぶべきことは、「AIは危険」という単純な話ではありません。AIプロジェクトは、管理画面、応募者情報、外部ベンダーAPI、データベース、社内ツールなど、普通のWebシステムと深くつながります。基本的なアクセス管理が弱いと、AIによって影響範囲が一気に広がります。
McDonald’s採用チャットボット事例で何が問題だったのか
2025年、WIREDはMcDonald’sの採用チャットボットに関するセキュリティ問題を報じました。報道では、Paradox.aiに関連する採用チャットボットシステムで、基本的な管理アクセスの弱さや応募者データ露出リスクが指摘されています。重要なのは、AIチャットボットも結局はソフトウェアだということです。ログイン、ベンダー、API、データベース、権限、運用管理が存在します。
つまり、AIリスクはプロンプトインジェクションや誤回答だけではありません。弱い管理画面、デフォルト認証情報、権限が広すぎるAPIキー、フロントエンドに露出したシークレット、監査ログ不足、期限切れしないトークンも大きなリスクです。
本当の問題:シークレットはインフラそのもの
AI APIキーは、ただの文字列ではありません。モデル、請求、ファイル、アシスタント、埋め込み、ログ、ツール、エージェント、場合によっては顧客データへの入口です。現代のアプリでは、AIキーの隣に、決済キー、Supabaseサービスロール、Stripe Webhookシークレット、Google OAuthシークレット、クラウドストレージトークン、Slack Botトークン、GitHubトークン、データベースURLが並びます。
AIを導入すると、これらのシークレットは日常業務の一部になります。サポート担当がAIワークフローを起動する。WebサイトがAIモデルを呼び出す。社内ダッシュボードが文書を要約する。採用ツールが応募者対応を支援する。営業チームが提案書を生成する。キー設計が弱いと、便利さがそのままリスクになります。
AIトークン・APIキー管理でよくある失敗
| リスク | なぜ危険か | 推奨対策 |
|---|---|---|
| APIキーをフロントエンドに置く | ブラウザのJavaScriptを見れば第三者がキーをコピーできます。 | AIプロバイダー呼び出しはサーバー側ルートやEdge Function経由にします。 |
| 全員で同じマスターキーを使う | 1つ漏れるだけで全環境・全業務に影響します。 | アプリ、環境、ワークフロー、ベンダーごとにキーを分けます。 |
| ローテーション計画がない | 古い漏えいキーが長期間使われ続ける可能性があります。 | 定期ローテーションと、退職・ベンダー変更・漏えい疑い時の即時更新を行います。 |
| 使用状況を監視していない | 不正利用は、まず請求増加や異常なAPIパターンとして現れます。 | コスト、呼び出し量、地域、エンドポイント、失敗率のアラートを設定します。 |
| ベンダー権限が広すぎる | 外部ベンダーの問題が自社の顧客データ問題になります。 | 導入前にアクセス範囲、監査ログ、保持期間、データ処理を確認します。 |
| キーをスクショや資料に貼る | チケット、チャット、メール、マニュアルに残ったキーが漏えい源になります。 | シークレット管理ツールを使い、資料では必ずマスクします。 |
安全なAI APIキーのライフサイクル
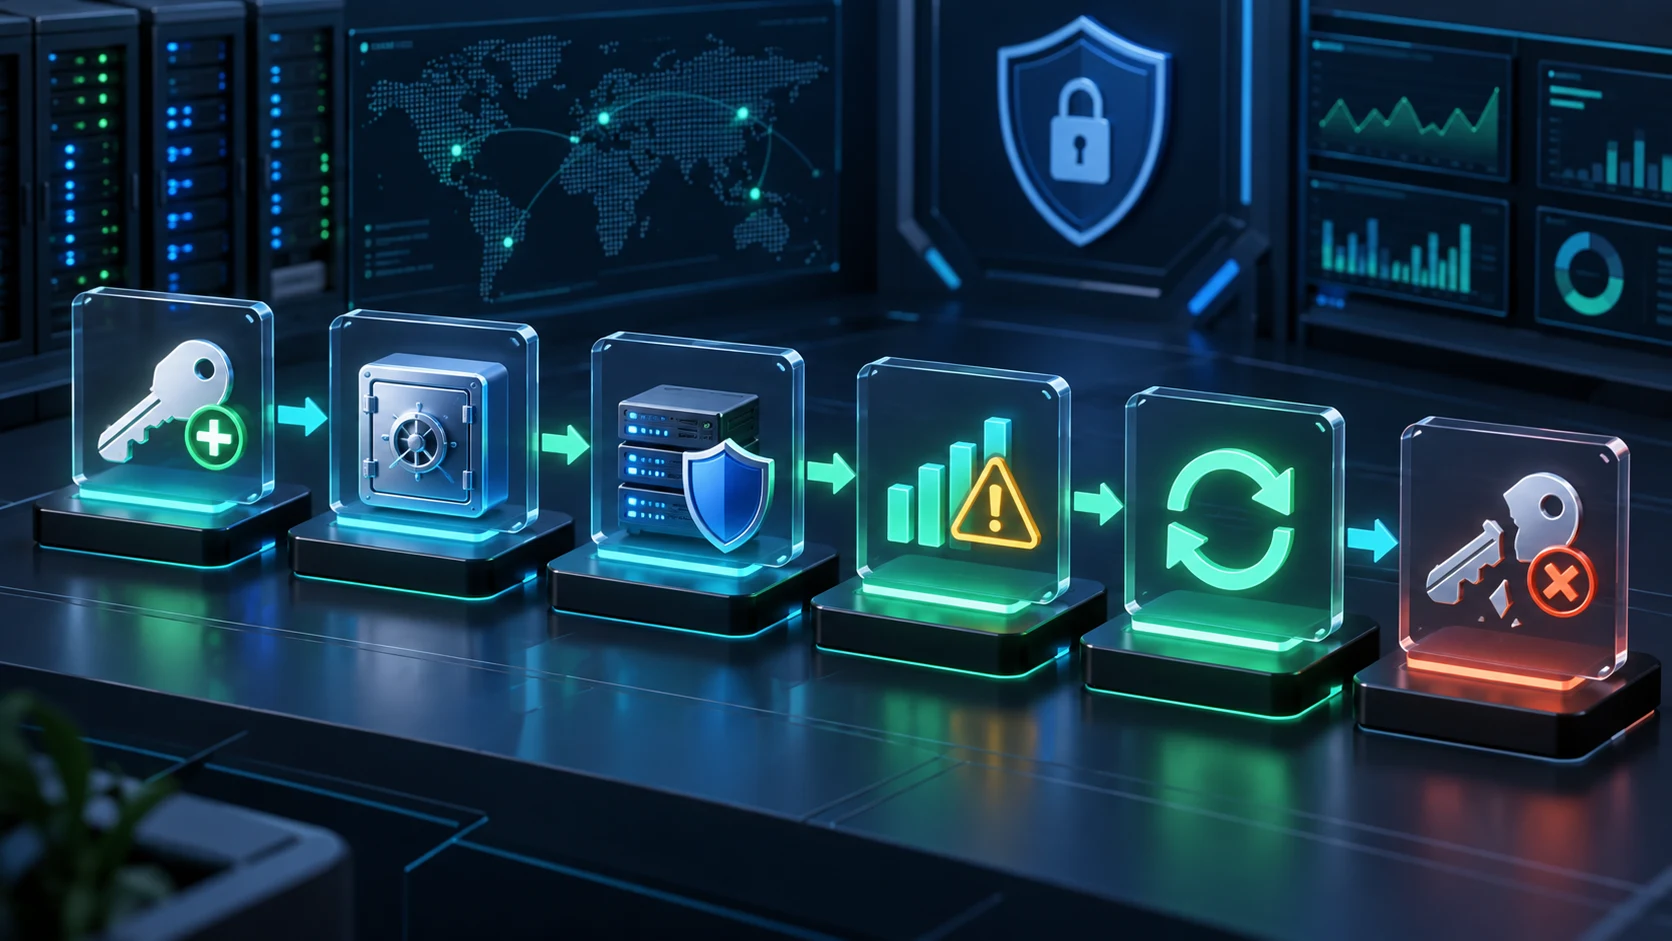
安全なAIシステムでは、キーを本番インフラとして扱います。必要最小限のキーを作成し、シークレット保管庫に保存し、信頼できるサーバーコードからのみ呼び出し、使用状況を監視し、定期的にローテーションし、異常があればすぐに無効化します。
企業向けAI導入の実務チェックリスト
- AIキーをブラウザに出さない:AIプロバイダーへの通信は、サーバー側API、Edge Function、バックエンド経由にします。
- 環境ごとにキーを分ける:開発、ステージング、本番を分離します。テストキーが本番データに触れてはいけません。
- 権限を最小化する:1つの業務用キーがすべてにアクセスできる状態を避けます。
- シークレット管理を使う:共有スプレッドシートやチャットではなく、環境変数やシークレットマネージャーを使います。
- キーをローテーションする:定期更新に加え、漏えい疑い、退職、ベンダー変更、リポジトリ漏えい時は即時更新します。
- AI利用を監視する:コスト、プロンプト量、ファイルアクセス、失敗リクエスト、レート制限、異常なエンドポイントを確認します。
- リクエストを検証する:ユーザーID、組織、レート制限、入力サイズ、許可ツールをAI呼び出し前に確認します。
- 不要な個人情報を送らない:HRデータ、顧客情報、金融情報、社内秘密は、本当に必要な場合だけ送信します。
- ベンダーを確認する:プロンプト、ファイル、ログ、APIキー、管理アクセスをどう扱うか確認します。
- インシデント手順を決める:誰がキーを失効し、ワークフローを止め、ログを確認し、関係者に連絡し、復旧するか決めておきます。
IT Support in Tokyoがこの分野で強い理由
AI APIを接続するだけなら、多くの会社ができます。しかし、その周りのセキュリティ、運用、権限、ログ、監視、クラウド設計まで作れる会社は限られます。IT Support in Tokyoは、AI導入を単なるチャットボット設置ではなく、IT・ソフトウェア・セキュリティのプロジェクトとして設計します。
私たちは、安全なサーバー側AI連携、管理画面、権限設計、シークレットローテーション、使用量アラート、クラウド構築、社内ドキュメント、運用手順まで整えます。デモではなく、実際の業務で安全に使えるAIワークフローを作ることが重要です。
参考リンク
- WIRED: McDonald’s AI hiring chatbot incident
- OWASP Secrets Management Cheat Sheet
- OWASP API Security: Broken Object Level Authorization
- OpenAI production best practices
- Anthropic Admin API key documentation
AI APIキー管理・AIセキュリティを見直しませんか?
IT Support in Tokyoは、AI導入、APIキー管理、サーバー側AIワークフロー、ベンダーアクセス監査、クラウド構築、業務自動化を安全に進める支援を行います。AIセキュリティ相談はこちら。