背景
この事例では、実際に行った2つの取り組みを紹介します。1つ目は、専門サービス業のお客様の英語版と日本語版、2つのWordPressサイトを、独自のReact製CMSを備えた1つのバイリンガルNext.js(React)サイトに作り直し、2026年10月に公開して旧WordPressサーバーを廃止した移行です。2つ目は、当社サイト itsupportintokyo.com の問い合わせフォームを、自動送信ボットに強い構成に見直した取り組みです。この2つを組み合わせたものが、現在WordPress移行のお客様にご提案しているセキュリティ構成です。お客様名は伏せ、攻撃の手がかりになる詳細は省いています。
課題
お客様は言語ごとに別々のWordPressを運用し、SEO、セキュリティ、フォーム、マーケティング用に多くのプラグインを使っていました。プラグイン、テーマ、PHPの更新はそれぞれ保守の手間になり、2つの言語版を2つの管理画面で更新するのも負担でした。旧サイトのログイン保護プラグインには、2つのサイト合計で500回を超えるロックアウト(ログイン失敗の繰り返しによる遮断)が記録されており、公開されたWordPressのログイン画面が常に狙われていることを示していました。また一般に、メールを送信する公開フォームには自動の迷惑送信が集まり、ブラウザーからデータベースへ直接書き込めるフォームは悪用されるおそれがあります。共有パスワードや2段階認証のない管理画面も、小規模サイトによくある弱点です。目標は、使えるURLと検索評価を守り、スタッフが慣れた感覚で更新できる編集画面を用意し、こうしたリスクを取り除くことでした。
実施した取り組み
コードを書く前に、URLとコンテンツを棚卸し
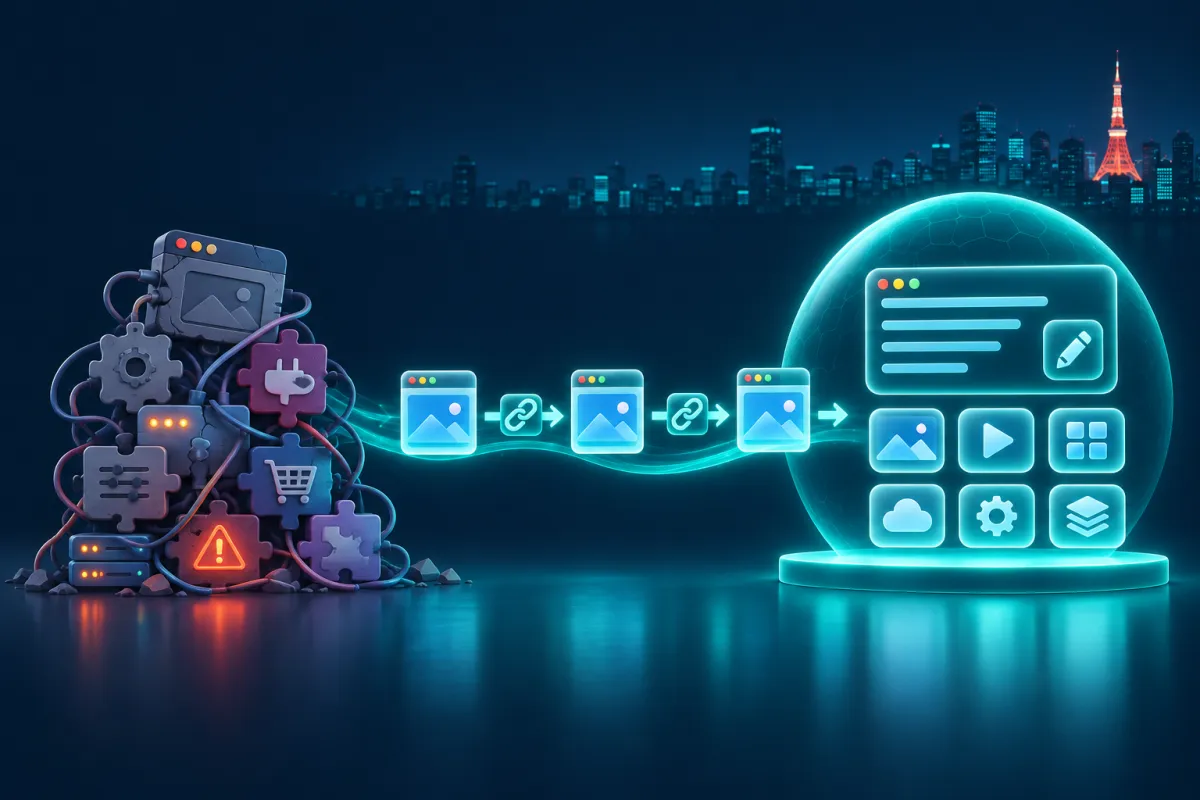
2つのWordPressを書き出し、データベースから投稿、固定ページ、画像、SEO項目を読み取る移行スクリプトを作成しました。/index.php/ 付きのURL、日本語版のURL、/wp-content/uploads/ の画像リンクなど、旧WordPressのアドレスを新しいページへ転送する恒久リダイレクト(308)を76件設定し、自動テストで確認しています。
React製CMSを備えた1つのバイリンガルNext.jsサイト
英語と日本語を1つのNext.jsアプリにまとめました。スタッフは、WordPress・Polylang・Yoastの使い慣れた操作を参考に作った日英対応の管理画面にログインし、投稿、固定ページ、画像、メニュー、リダイレクト、版の履歴、SEO項目を編集します。コンテンツは東京のSupabaseデータベースに保存し、HTMLは保存時と表示時の2回、無害化しています。
CMSの2段階認証と権限管理
管理者アカウントには、認証アプリによる2段階認証(TOTP)を必須にしました。認証の秘密鍵は暗号化、使い捨てのリカバリーコードはハッシュ化して保存し、誤ったコードが続くと段階的に長くなるロックをかけます。担当者ごとに管理者・編集者・投稿者の権限を持つ個別アカウントを用意し、ログイン中の端末の確認とリモートでのサインアウト、パスワード再設定時の他端末の自動サインアウトにも対応しています。
閉じたデータベースと最新のブラウザー保護
データベースは行レベルセキュリティで外部からのアクセスを閉じ、サーバーだけが読み書きできる構成です。リクエストごとのContent Security Policyと標準的なセキュリティヘッダーを送信し、アップロードは実際のファイル内容で種類を判定。管理操作の記録を残し、毎週自動でバックアップを取得しています。
問い合わせフォームの多層ボット対策(当社サイト)
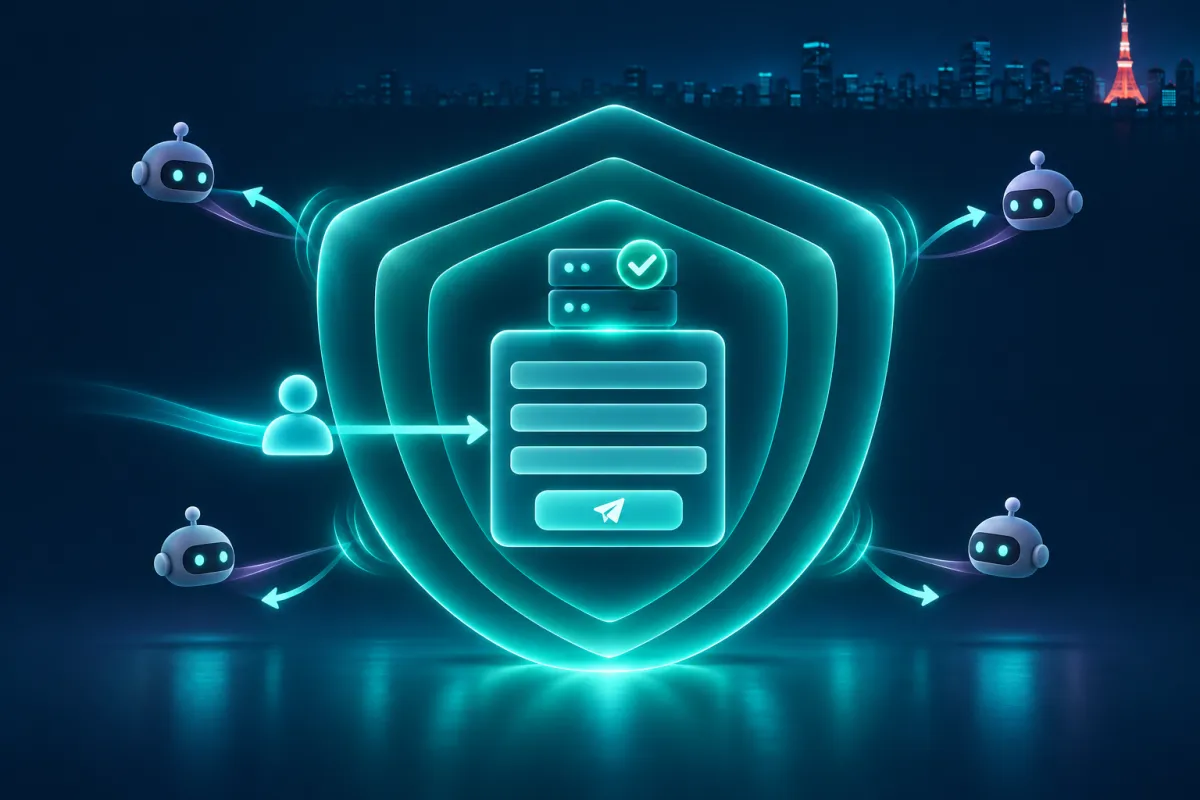
itsupportintokyo.com の問い合わせは、Cloudflare Turnstileでチェックし、サーバー側でトークン・ホスト名・アクションを検証します。さらに、ボット用の隠し項目(ハニーポット)、送信元ドメインの確認、文字数と形式のチェック、メールアドレスとハッシュ化したIPごとの送信回数制限を組み合わせています。送信はサーバーの関数を経由し、ブラウザーから問い合わせテーブルへ直接書き込むことはできません。IPアドレスなどのセキュリティ情報は90日後に匿名化し、問い合わせ自体は180日後に削除します。
結果
- 新しいバイリンガルサイトは2026年10月に公開され、WordPressを置き換えました。旧WordPressサーバーと固定IPアドレスは廃止済みです
- 公開サイトではPHPやプラグインが動かず、攻撃対象となるWordPressのログイン画面もありません
- 旧WordPressのURLは、テスト済みの76件の恒久リダイレクトで新しいページへ転送され、既存のリンクやブックマークも引き続き使えます
- 管理者は全員2段階認証でログインし、スタッフは1つのReact製CMSで日英両方のコンテンツを更新しています
- お客様の問い合わせフォームは、以前から使っている外部のフォームサービスを新サイトに埋め込む形のため、問い合わせ内容は新サイトを経由しません
- 当社サイトでは、多層のチェックにより、自動送信の問い合わせを受信箱やデータベースに届く前に止める設計にしています
WordPressサイトをお持ちの方へ
WordPressからの移行は、見た目を新しくするだけの作業ではありません。丁寧に進めれば、検索評価を守り、スタッフにわかりやすい編集画面を用意し、公開されたログイン画面、古いプラグイン、共有パスワード、無防備なフォームといった代表的な攻撃の入口を同時に閉じる機会になります。SEOを守るURL対応表、2段階認証と権限管理を備えたReact製CMS、閉じたデータベース、ボットに強いフォーム。これが、当社がWordPress移行のお客様にご提案する構成です。同じことを自社サイトでも実現したい方は、無料相談をご利用ください。