ニトリ 不正アクセス:個人情報 最大3,762万件が流出の可能性(2026年11月)
要点
ニトリが最大3,762万件の個人情報流出の可能性を公表。パスワードとカード情報は対象外。発表内容、未判明の点、利用者と企業がすべきことを整理。
家具・インテリア国内最大手のニトリホールディングスは2026年11月9日、同社が管理するシステムへの第三者による不正アクセスにより、最大3,762万件の個人情報が外部に流出した可能性があると発表しました。11月6日(金)に不正アクセスを確認して同日に遮断し、その後の調査で10月中旬から下旬にもアクセスがあった可能性が判明しています。対象は氏名、メールアドレス、住所、電話番号、生年月日、性別などで、ログインパスワードとクレジットカード情報は含まれないとしています。ニトリ自身の発表、まだわかっていないこと、利用者と企業が今すべきことをまとめます。
- 対象:株式会社ニトリホールディングス。ニトリグループの個人会員、商品購入者、法人会員、ECモールのニトリ公式ショップでの注文情報。
- 規模:最大3,762万件が流出した可能性。人数ではなく件数で、今後の調査で変わる可能性があります。
- 対象外:ログインパスワードとクレジットカード情報(ニトリ発表)。
- 経過:10月中旬〜下旬にアクセスの可能性。11月6日に判明・遮断。11月9日に公表。対象者にはメールまたは郵送で順次連絡。
- 未判明:侵入経路、攻撃者、悪用の有無。個人情報保護委員会と警察に報告・相談しています。
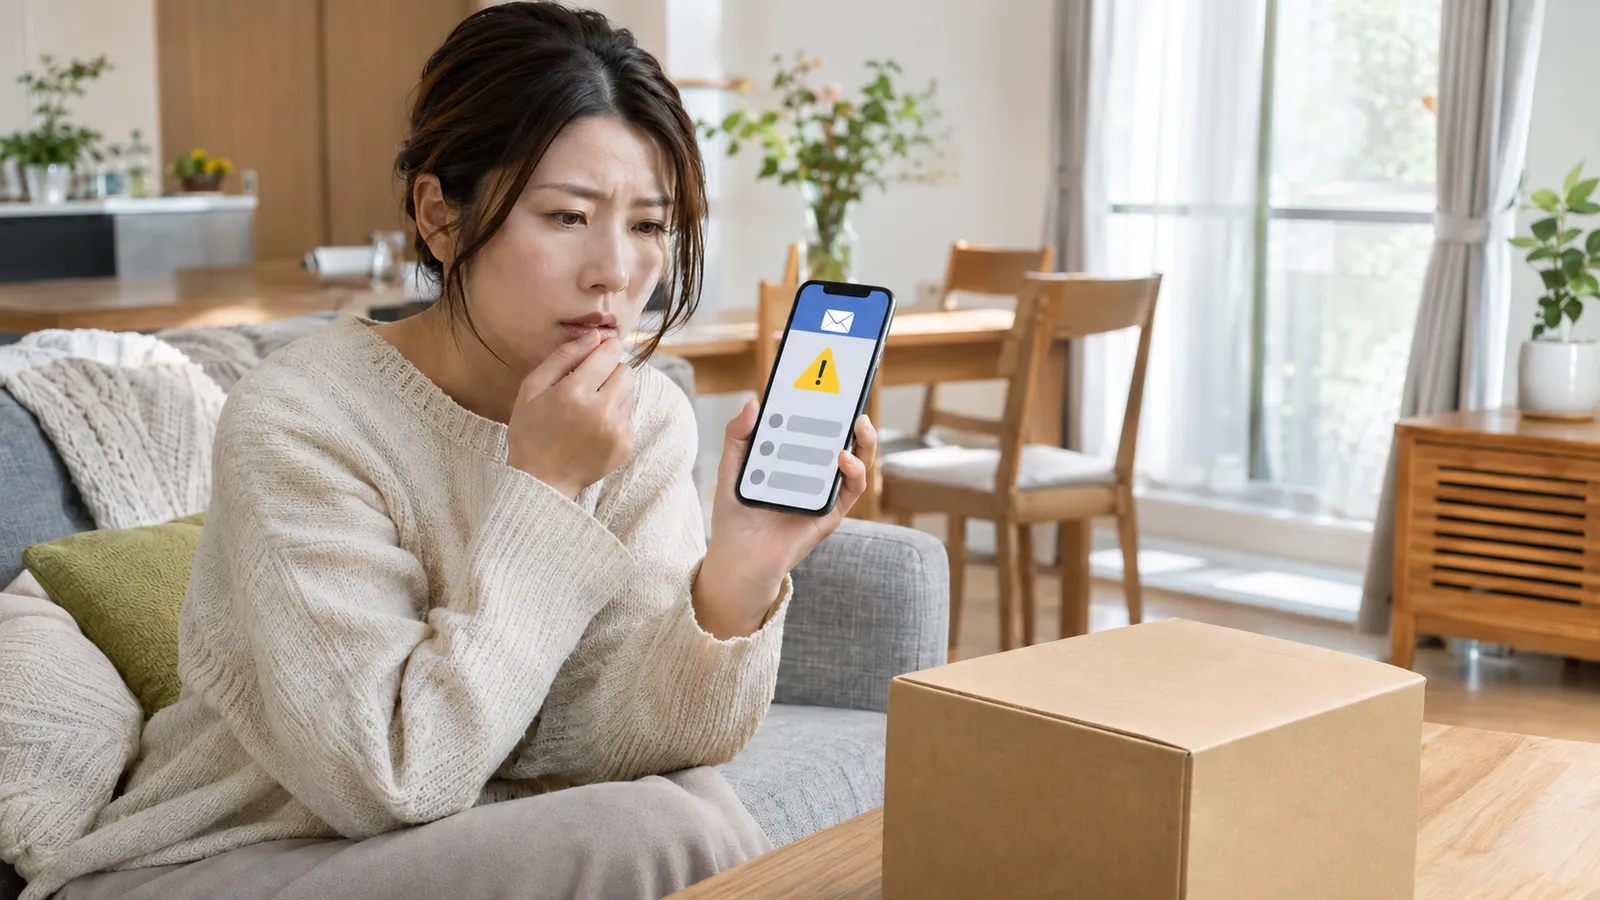
ニトリの発表内容
ニトリは11月9日、3ページのお詫びとお知らせを公表しました(PDF。ニトリホールディングスのニュース一覧とニトリネットのお知らせにも掲載)。要旨は次のとおりです。
- 11月6日(金):同社が管理するシステムで第三者による不正アクセスを確認。直ちに遮断し、外部専門機関と連携して調査を開始。
- 10月中旬〜下旬:11月6日以降のログ解析で、それ以前にも第三者によるアクセスが行われた可能性を確認。詳細は調査中。
- 11月9日:公表。サーバー上に保有する個人情報の最大3,762万件が外部に流出した可能性。脆弱箇所への対応と監視体制の強化は完了し、攻撃者からのアクセス遮断を継続。
- 11月9日〜:対象となる顧客にはメールまたは郵送で順次連絡。
- 関係機関:個人情報保護委員会と警察等への報告・相談を進めている。
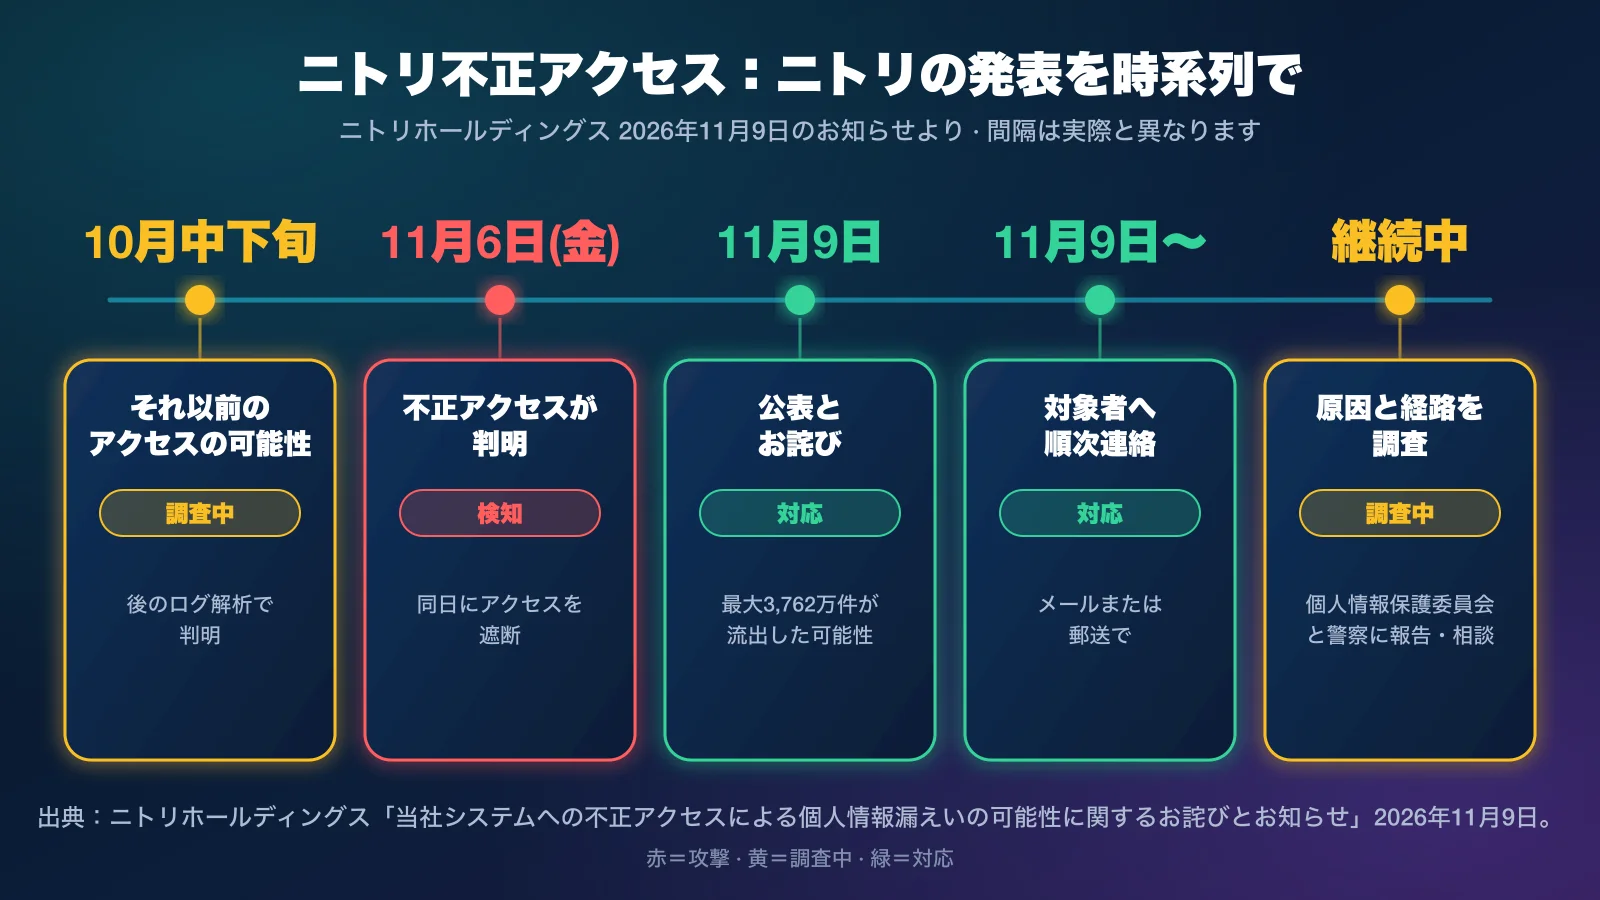
流出の可能性がある情報と、対象外の情報
ニトリは4つの区分を挙げています。情報の組み合わせはお客様ごとに異なります。
- 個人会員とニトリグループでの商品購入者:会員番号、氏名(フリガナを含む)、メールアドレス、住所、電話番号、生年月日、性別。
- 法人会員:会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名・メールアドレス・電話番号。
- 注文情報:ニトリネットとECモールのニトリ公式ショップを通じた注文データ。
- 対象外:クレジットカード情報とログインパスワード。
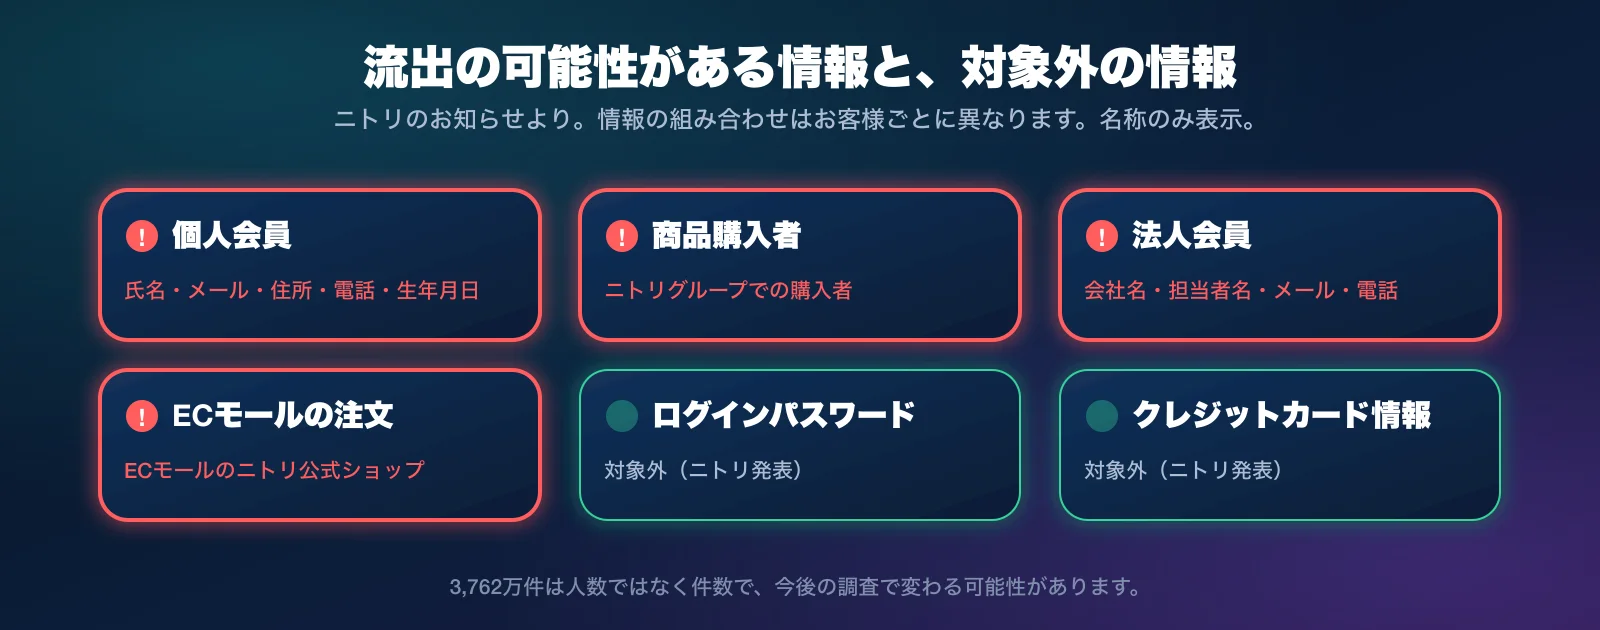
誤解しやすい点が2つあります。1つ目に、3,762万件は人数ではなく件数です。同じ人が会員と購入者の両方に含まれることがあり、企業が法人会員と注文の両方に含まれることもあります。2つ目に、これは最大値です。ニトリはログ解析とデータ照合を続けており、件数は変わる可能性があるとしています。
まだ発表されていないこと
ニトリのお知らせは、侵入経路、「当社が管理するシステム」以上の具体的なシステム名、身代金要求の有無、犯行声明の有無には触れていません。データがネット上に公開されたとも書いていません。NHKや日本経済新聞の報道も、お知らせと同じ事実を伝えています。ニトリが続報を出した場合は、この記事を更新します。
相次ぐ国内小売の情報漏えい
ニトリの発表の数日前にも、大規模な公表がありました。アイリスオーヤマ公式通販サイトを運営するアイリスプラザは11月5日の第2報で、外部クラウドサービスに保管していた約770万人分のデータが閲覧または取得された可能性があると発表しています。内訳は会員約580万人(退会者を含み、パスワードは暗号化)と非会員約190万人です。10月28日に不審なファイルを発見してサイトを停止し、10月29日に警察と個人情報保護委員会に報告。カード情報は当該サービスに保存されていなかったとしています。両社の発表を見る限り、2件は無関係です。GMOデスクトップクラウドの件と合わせ、この秋は国内で公表されるインシデントが特に多い時期になっています。
ニトリで買い物をしたことがあるなら
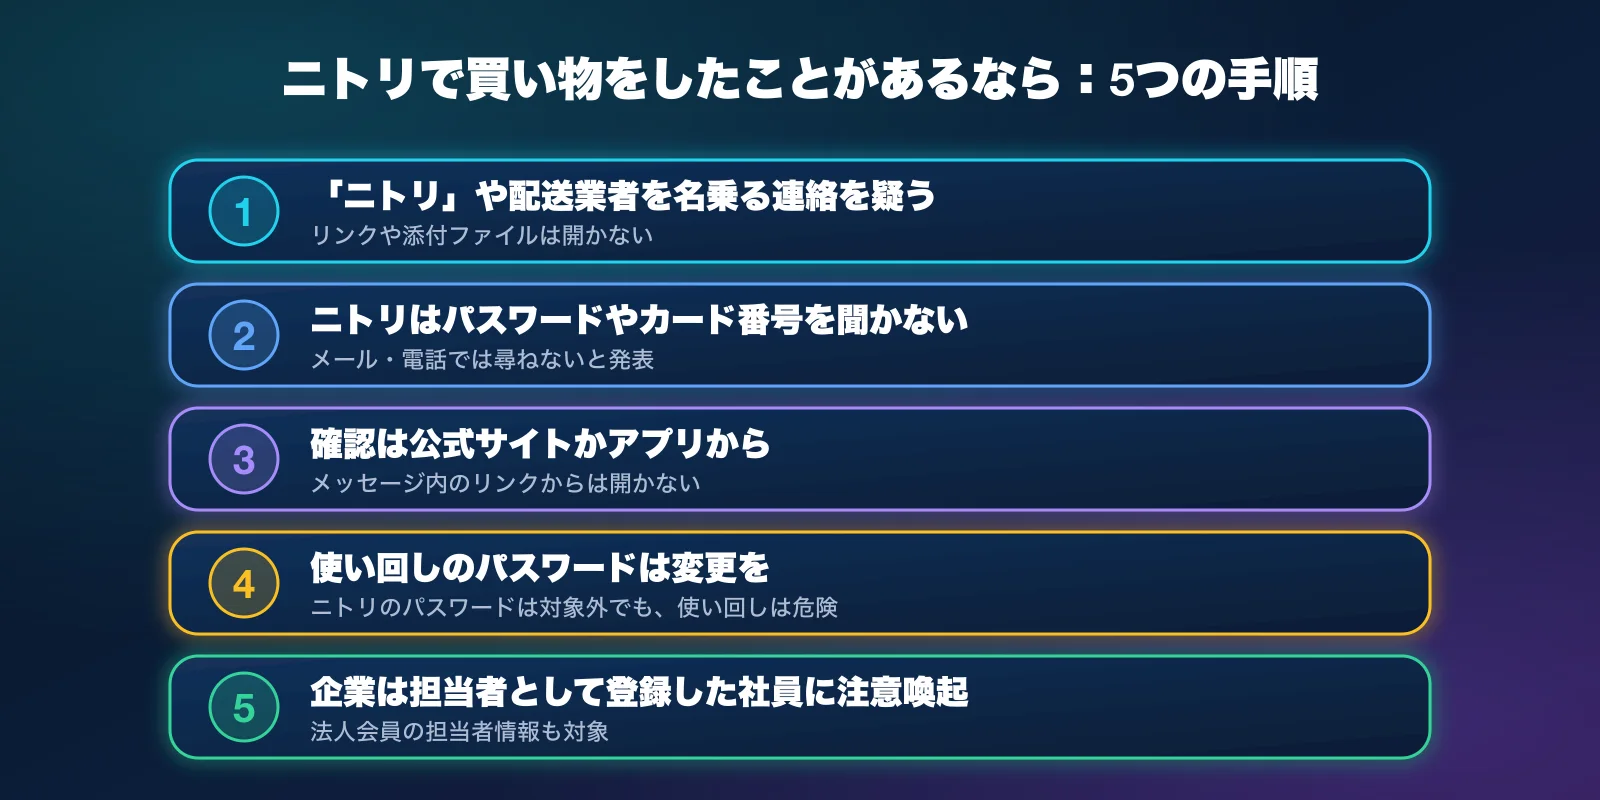
- ニトリ、配送、ECモールを名乗るメッセージを疑う。ニトリは、流出した可能性のある情報がなりすましメール、フィッシング詐欺、不審な電話に悪用されるおそれがあると注意を呼びかけています。本名、住所、電話番号が正しく書かれた「配達の不具合」や「返金」の連絡は、とても本物らしく見えます。リンクや添付ファイルは開かないでください。
- ニトリはメールや電話でパスワード、カード番号、暗証番号を尋ねませんとお知らせに明記されています。尋ねてくる相手はニトリではありません。
- 確認は公式サイトかアプリから。メッセージ内のリンクは使わない。不審な連絡を受けたら、記載の連絡先には返信せず、ニトリ公式サイトの問い合わせ窓口を使います。
- 使い回しのパスワードは変更する。ログインパスワードは対象外とされています。ただし、ニトリと同じパスワードを他のサービスでも使っているなら、この機会にそちらを変更し、二段階認証を有効にしましょう。
- 企業は担当者として登録した社員に注意喚起を。法人会員の情報には担当者の氏名、メール、電話番号が含まれ、ビジネスメール詐欺の標的になりやすくなります。担当者と経理部門へ一言伝えるだけでも効果があります。
自社のメールとアカウントのフィッシング対策を点検しませんか?
東京の企業向けに、二段階認証の導入、メール認証(SPF・DKIM・DMARC)の設定、偽の配送・請求メールに関する社員向け説明を、日本語と英語でお手伝いします。無料相談を承ります。
情報源
株式会社ニトリホールディングス「当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月9日)。ニュース一覧およびニトリネットのお知らせに掲載。NHK2026年11月9日の報道。日本経済新聞2026年11月9日の報道。アイリスオーヤマ/アイリスプラザ「(第2報)株式会社アイリスプラザ EC サイト一時停止のお知らせ」(2026年11月5日)。図は当社作成で、名称のみを表示しています。写真風の画像はChatGPTで生成したもので、顧客やニトリの店舗の写真ではありません。IT Support in Tokyoはニトリホールディングスおよびアイリスオーヤマとは提携していません。ニトリは株式会社ニトリホールディングスの商標です。