GMO「お名前.com デスクトップクラウド」不正アクセス:トレーダー情報が公開、80億円を要求(2026年10〜11月)
要点
GMOインターネットはマルウェア確認で取引用デスクトップを停止、80億円の脅迫を受け、データ公開を確認。GMOの発表を報告ごとに整理し、対応をまとめる。
国内大手のGMOインターネットは、2026年10月21日、仮想デスクトップサービス「お名前.com デスクトップクラウド」でマルウェアを確認したとしてサービスを停止し、同日に約80億円を要求する脅迫メールを受け取り、10月27日には同サービスから取得されたとされるデータがネット上に公開されたことを確認しました。このサービスはFXや株の個人トレーダーが取引ツールを24時間動かすために使っており、GMOはツール内に保存された取引口座のログイン情報が取得され、不正に利用された可能性があるとしています。11月6日までに16報の報告を出し、不正取引の補償について顧客への個別連絡を始めました。GMO自身の発表を時系列で整理し、日本の企業やトレーダーが取るべき対応をまとめます。
- サービス:GMOインターネット株式会社(GMOインターネットグループ)が提供するWindows仮想デスクトップ「お名前.com デスクトップクラウド」。FXや株の自動売買に広く使われています。
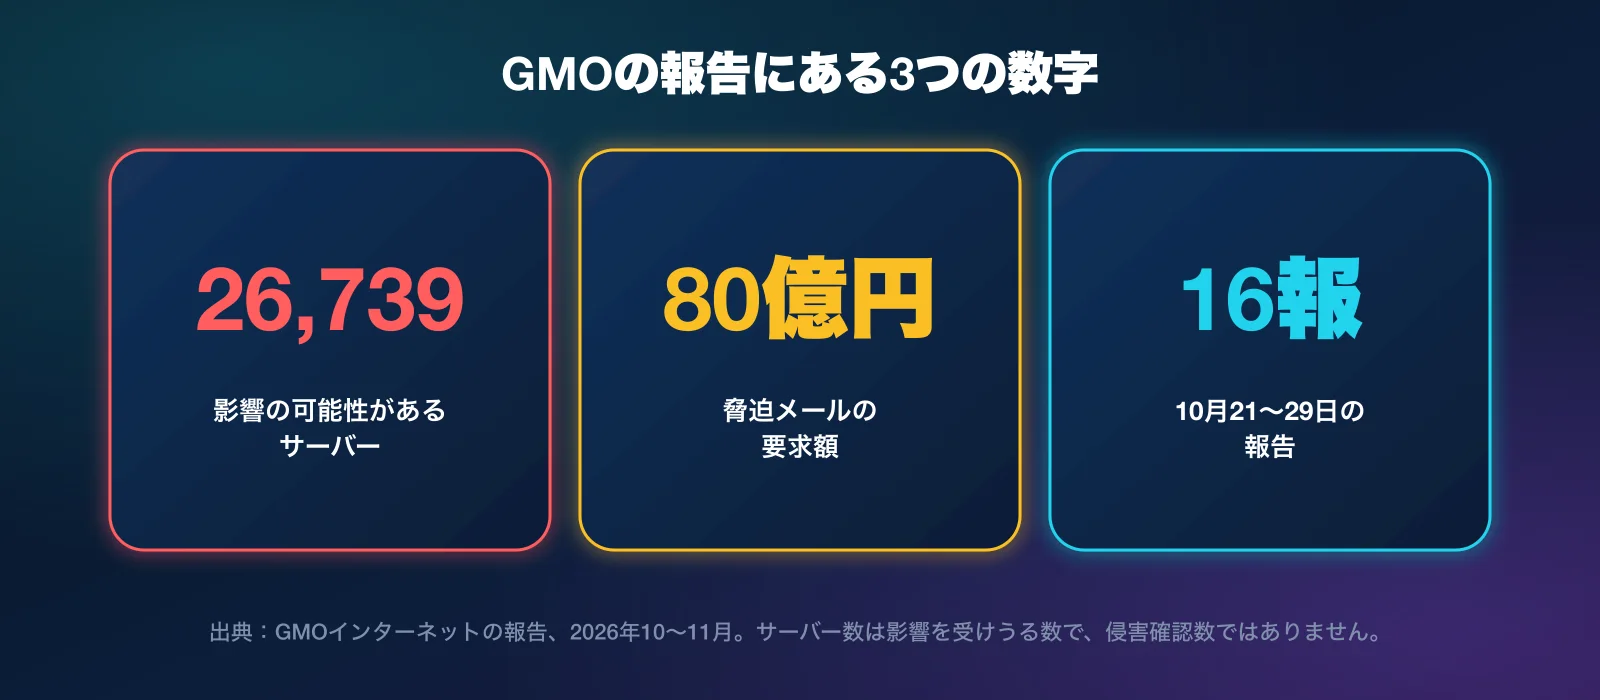
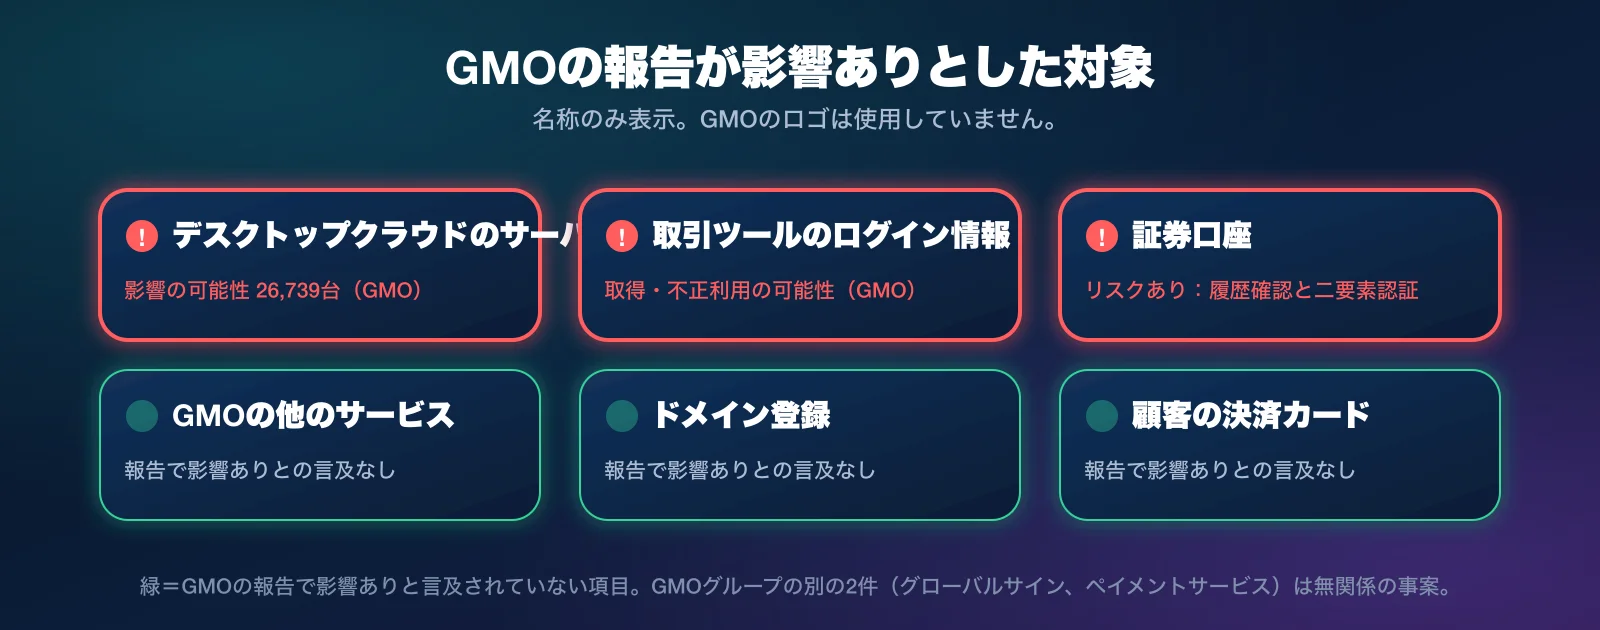
- 規模:影響の可能性があるサーバーは26,739台(GMO発表)。これは影響を受けうる数で、侵害が確認された数ではありません。
- 経過:10月20日にマルウェアを確認。10月21日 04:00にサービス停止と第1報。同日に約80億円を要求する脅迫メール。10月22日に警察へ相談。10月27日 12:30にデータの公開を確認。11月6日に補償の個別連絡を開始。
- 取得された情報:GMOは、サーバー内に保存された情報、特に取引ツールに保存された取引口座のログイン情報が取得され、不正利用された可能性があるとしています。公開された内容には虚偽が含まれる可能性があり、確認中としています。
- 脅迫:GMOは約80億円の要求を時系列に記録。10月27日の報告時点で、ランサムウェア攻撃は予告されたものの確認されていないとしています。
どんなサービスで、なぜトレーダーが使うのか
お名前.com デスクトップクラウドは、GMOのデータセンターで動くWindowsデスクトップを顧客が遠隔操作するサービスです。主な利用者は、眠らないPCを必要とする個人トレーダーです。FXや株の自動売買ツールが、顧客の証券口座にログインした状態で24時間動き続けます。この設計こそが、今回の侵害が通常のホスティング障害より重い理由です。侵害されたサーバー上で動く取引ツールの中には顧客の口座認証情報があり、GMO自身の報告がまさにそう述べています。
GMOの発表を報告ごとに
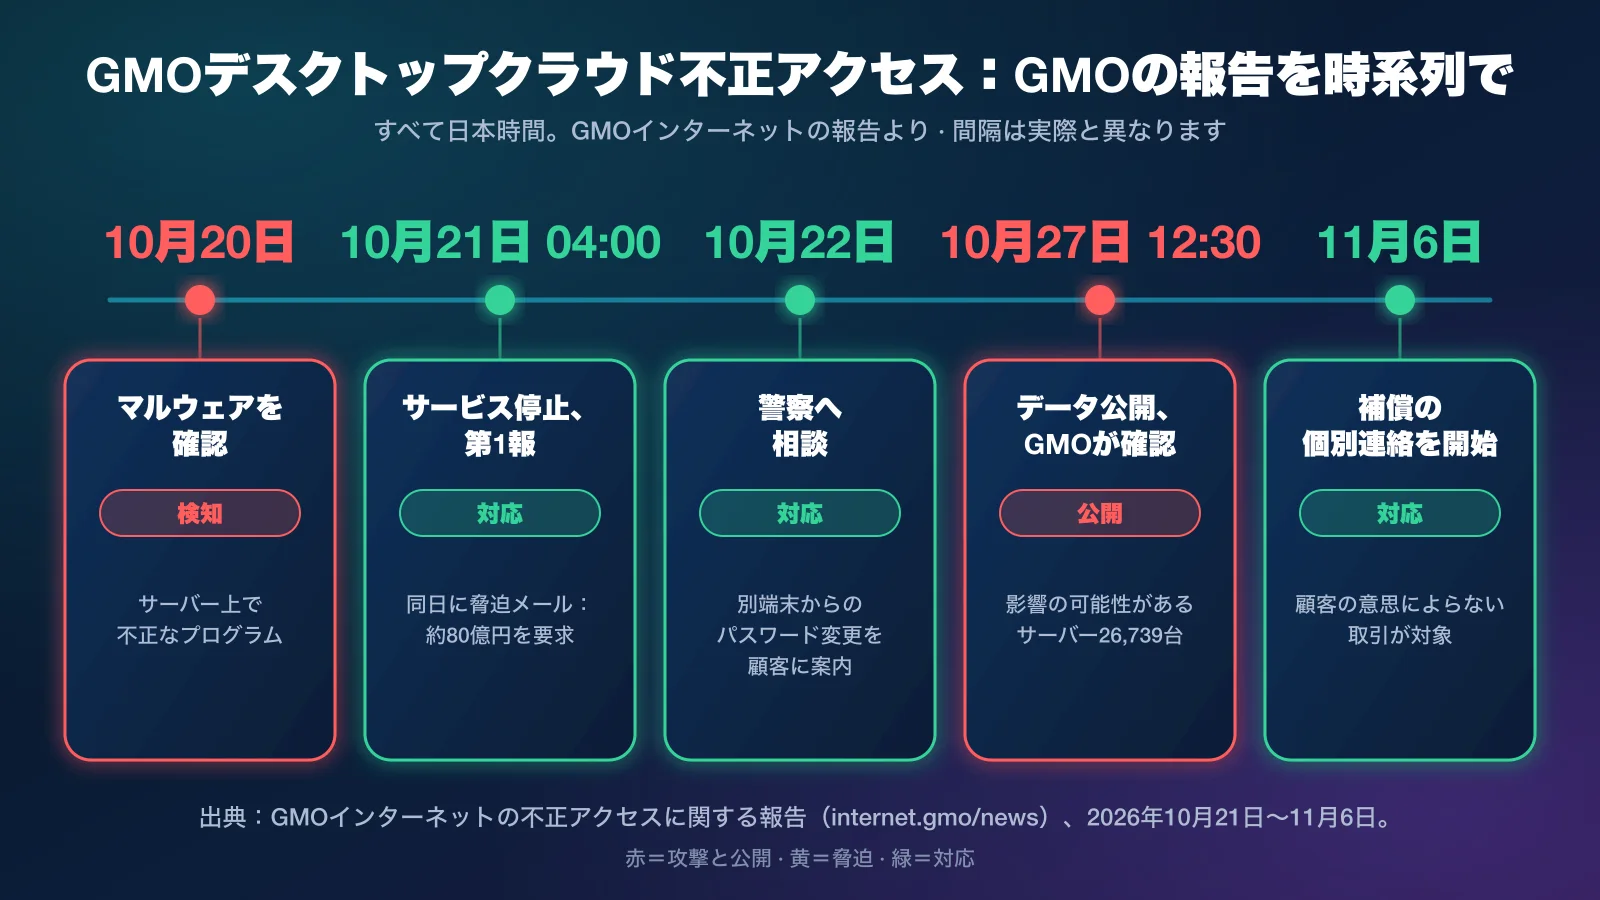
GMOは報告を日本語と英語でニュースページ(日本語、英語)に掲載しています。主なものは次のとおりです。
- 10月21日 04:00、第1報:第三者による不正アクセスを発表し謝罪、サービスを停止。後の報告で、10月20日にサーバー上で不正なプログラムを確認したと説明。
- 10月22日、第2報:デスクトップクラウドのサーバー以外の端末から取引ツールと口座のパスワードを変更し、取引履歴を確認し、証券会社が提供していれば二要素認証を有効にするよう顧客に案内。時系列には、10月21日に約80億円を要求する脅迫メールを受領、10月22日に警察へ相談と記載。
- 10月24日、第4報:「お客様の意思によらない取引」による損失の補償の枠組みを提示。後の報告はこれを参照。
- 10月26日、第7報:調査のため影響を受けた機器の回収を開始。ウイルス対策ソフトでのフルスキャン、バックアップ、影響を受けたPCのネットワーク切断と電源オフを追加で案内。
- 10月27日 13:55、第10報(英語):12:30に何者かが顧客と事業に関連するとされる情報を公開したことを確認。内容には虚偽が含まれる可能性があり確認中、該当する顧客には個別に連絡する、公開先のサイトにはアクセスしないよう案内。影響の可能性があるサーバーを26,739台と記載。ランサムウェア攻撃は予告されたが確認されていないと説明。
- 10月27日、第12報:情報を公開された顧客への特別見舞金。
- 11月6日、顧客へのお知らせ:取引口座での不正取引による損失の補償について顧客への個別連絡を開始し、IRサイトに補償の状況を掲載。不審なサイトへのアクセスや公開内容の再投稿を控えるよう重ねて案内。
報道が加えたこと、加えていないこと
TechCrunchは10月27日にデータの公開を報じ、このサービスを金融トレーダーが使うものと説明し、影響を受けるサーバーを約27,000台としました。GMO自身の数字は26,739台です。TechCrunchの「約5,000万ドル」は80億円の要求額を換算したものです。GMOの報告にもTechCrunchの記事にも、犯行を名乗るグループの名前はなく、GMOの報告は侵入経路も説明していません。日経クロステック Activeは11月16日、GMOインターネットグループが今回の件で10〜12月期に約30.5億円の業績影響を見込み、グループ全体でセキュリティの緊急点検を進めていると報じました。この数字はGMO自身の発表には見つからなかったため、日経の報道として扱います。
同じ2週間に起きた、GMOグループの別の2件
GMOグループの他社による無関係の2件の公表が同じ時期に重なり、今回の件と混同されやすくなっています。11月2日、GMOグローバルサインは、企業向けID管理サービスの設定ミスにより、2,492社の約45,000人分の氏名とメールアドレスが約9年間外部から閲覧可能な状態だったと発表し、パスワードや決済情報は含まれないとしています(時事通信)。11月5日、GMOペイメントサービスは委託先への不正アクセスにより最大106,997件の個人情報が漏えいした可能性があると発表しました。いずれもデスクトップクラウドとは無関係で、当社はリンク先の報道以上の検証はしていません。
ホスト型デスクトップで取引ツールを動かしている場合
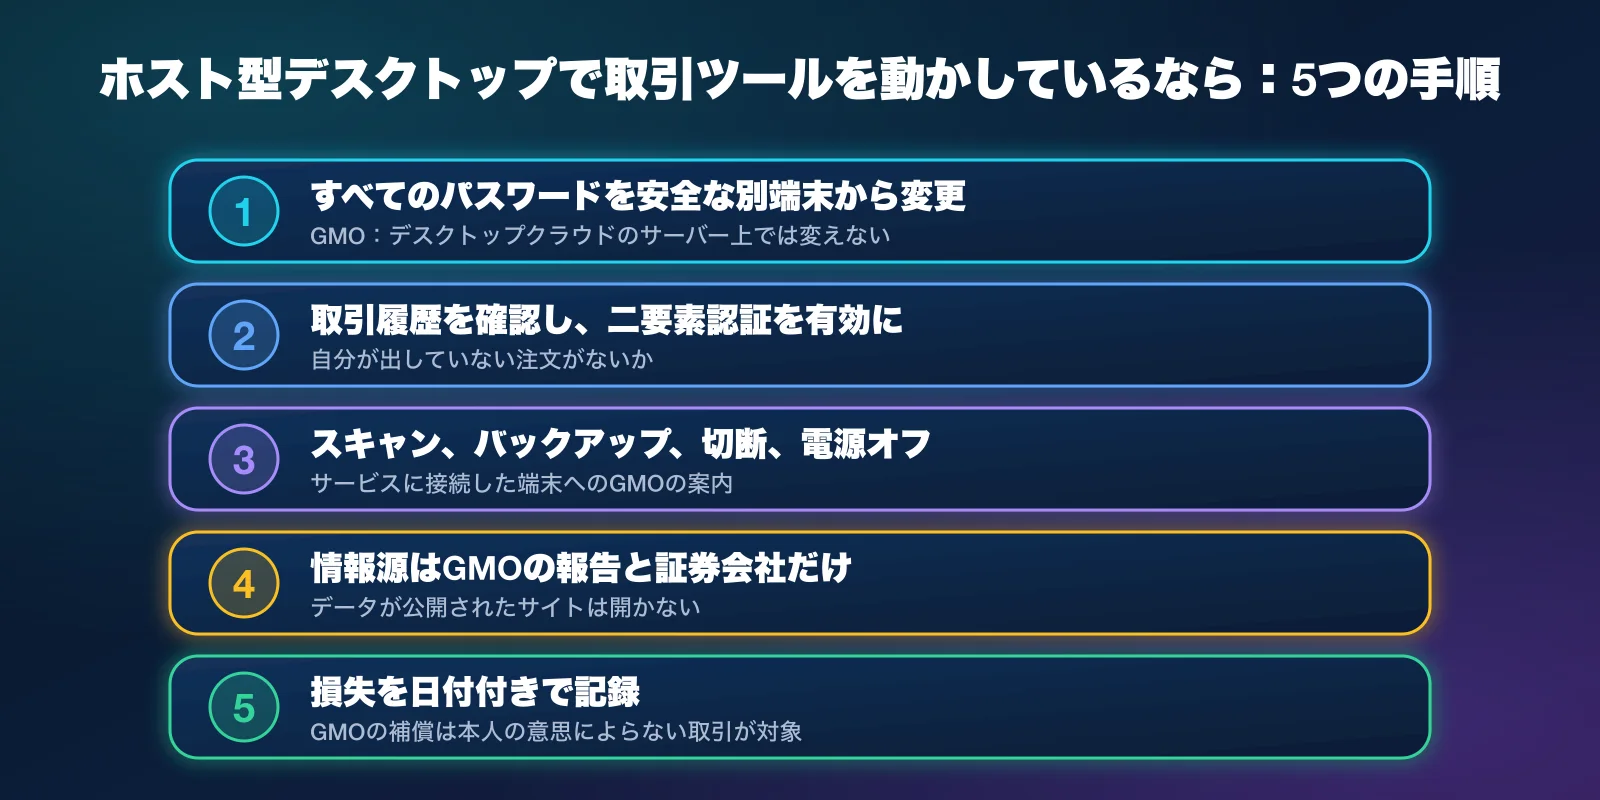
- すべてのパスワードを安全な別端末から変更する。GMOの案内は、デスクトップクラウドのサーバー以外の端末から取引ツールと口座のパスワードを変更することです。侵害された端末で変えたパスワードは再び盗まれる可能性があります。
- 取引履歴を確認し、二要素認証を有効にする。自分が出していない注文がないか確認します。国内の証券会社の多くはアプリやSMSによる二要素認証を提供しており、GMOは利用できる場合は有効にするよう案内しています。
- スキャン、バックアップ、切断、電源オフ。GMOの後の報告は、サービスに接続した端末でウイルス対策ソフトのフルスキャンを行い、バックアップを取り、影響を受けたPCをネットワークから切断して電源を切るよう求めています。
- 情報源はGMOの報告と証券会社だけにする。データが公開されたサイトにはアクセスせず、再投稿もしません。GMOは該当する顧客に個別に連絡するとしています。
- 損失を日付付きで記録する。GMOの補償の枠組みは、顧客の意思によらない取引による損失が対象です。時刻入りのスクリーンショットや取引明細があれば、請求が簡単になります。
取引環境や小規模な会社のリモートデスクトップの安全対策が必要ですか?
東京の企業や個人トレーダー向けに、自動売買ツールの隔離された端末への移行、二要素認証とパスワード更新の仕組み、簡潔なインシデント対応プランの作成を日本語と英語でお手伝いします。無料相談を承ります。
情報源
GMOインターネット株式会社「お名前.com デスクトップクラウド」不正アクセスに関する報告(2026年10月21日〜11月6日)。第1報、第2報、第7報、第10報(英語)、第12報、11月6日のお知らせ。一覧はinternet.gmo/news。GMOインターネットグループIR補償の状況(2026年11月6日)。TechCrunch、ケイト・パーク記者「Japan internet giant GMO says hackers posted stolen customer data」(2026年10月27日)。日経クロステック Active業績影響に関する報道(2026年11月16日)。時事通信のGMOグローバルサインに関する報道(2026年11月2日)。図は当社作成で、名称のみを表示しています。写真風の画像はChatGPTで生成したもので、顧客やGMOの施設の写真ではありません。IT Support in TokyoはGMOインターネットグループとは提携していません。お名前.comはGMOインターネット株式会社の商標です。
関連:テックニュース一覧 · APIキーとトークンの守り方 · 東京のITサポート