WordPressは安全?PHP2shellの対策とReact・Next.js移行の判断
要点
2026年10月のPHP重大脆弱性を正確に解説。WordPressを安全に続ける条件と、React・Next.jsへ移行すべき場合を、SEOと運用の視点から比較します。
WordPressやPHPは、適切に運用すれば安全に使えます。問題は、更新・権限管理・バックアップ・監視を自社の体制で続けられるかどうかです。2026年10月のPHP重大脆弱性は、その判断を見直すきっかけになりました。
企業サイトが多言語集客や会員機能、独自の業務フローまで担うようになった場合は、React・Next.jsへの移行が選択肢になります。ただし「Reactにすれば安全」という話ではありません。現在のリスク、運用費用、編集作業、検索流入を一緒に見て判断する方法を解説します。
自社サイトのPHPの版やプラグインのリスクを整理したい方は、IT Support in TokyoにWordPress・PHPの確認をご相談ください。
確認日:2026年11月16日。記事内の写真は編集用イメージ、図は概念図です。攻撃や実際のお客様のシステムを撮影したものではありません。
PHP2shellとは?2026年10月のPHP重大脆弱性
PHPプロジェクトは2026年10月21日、重大な脆弱性CVE-2026-109618とCVE-2026-109619を公表し、PHP 8.2.35・8.3.36・8.4.27・8.5.12で修正しました。IPAはこの2件をPHP2shellと呼び、10月26日に米国CISAの「悪用が確認された脆弱性」一覧へ登録されたと報告しています。これはPHP実行環境の問題で、WordPress固有の脆弱性ではありません。WordPress公式も、この件のためにWordPress本体の更新が必要になったわけではないと説明しています。
悪用例があることと「自社サイトが侵害された」ことは別です。移行を待たず、まず更新します。サーバーで稼働するPHPの版を確認し、ホスティング事業者と修正版への更新やベンダーによる修正適用を調整してください。互換性とバックアップを確認し、侵害が疑われる場合はログや不審な変更を調査します。WordPress本体だけ更新しても、サーバー側のPHPは自動では直りません。
WordPressは企業サイトに使っても安全?
更新と運用の責任者が明確なら、WordPressは今も有力な選択肢です。企業サイトや記事中心のサイトで、編集者がブロックエディターを使い慣れているなら、その価値は大きいでしょう。一方、使っていないプラグイン、更新の止まったテーマ、権限の広いアカウント、古いPHP、復元できないバックアップはリスクになります。
私たちは移行を決める前に、PHPの版、WordPress本体・テーマ・プラグイン、管理者権限、フォーム、決済・外部連携、バックアップ、公開ファイル、ログ、更新体制を調べます。売上や問い合わせにつながる機能と、整理できる古い機能も分けます。
Reactに移行すれば、セキュリティは上がる?
Reactは画面を作るためのライブラリで、それ自体が脆弱性対策ではありません。WordPressの上にReactの画面を載せても、同じPHP環境やプラグインが残るなら、そのリスクも残ります。WordPress・PHPを公開環境から退役させれば、その部分の攻撃面は減らせますが、新しいシステムには依存ライブラリ、API、ログイン、権限管理など別の守りが必要です。
検索からの集客が重要な企業サイトでは、ブラウザーだけで表示するReactアプリより、サーバー側で本文とメタデータを出力できるNext.jsを検討します。日本語・英語のURL、canonical、hreflang、サイトマップも設計できます。ただし、仕組みがあるだけでSEOや安全性が自動的に良くなるわけではありません。React Server Componentsでも2025年12月に重大な脆弱性が公表されており、新しい構成でも速やかな更新が必要です。
WordPressを続けるべき場合、移行を考えるべき場合
サイトが速く、必要なプラグインが保守され、編集作業がスムーズで、更新・バックアップ・復旧を担当する人がいるなら、WordPressを続ける選択は合理的です。まずは必要なプラグイン整理やPHP更新だけで課題が解決することもあります。
プラグイン同士の競合で改善が止まる、テーマの制約で必要な体験を作れない、会員機能や独自アプリが増える、多言語ページを管理しづらい、保守費用が膨らむ。こうした場合は移行を比較する価値があります。サイト刷新とセキュリティ整理を同時に行えるなら、投資目的も明確になります。
IT Support in Tokyoの移行手順
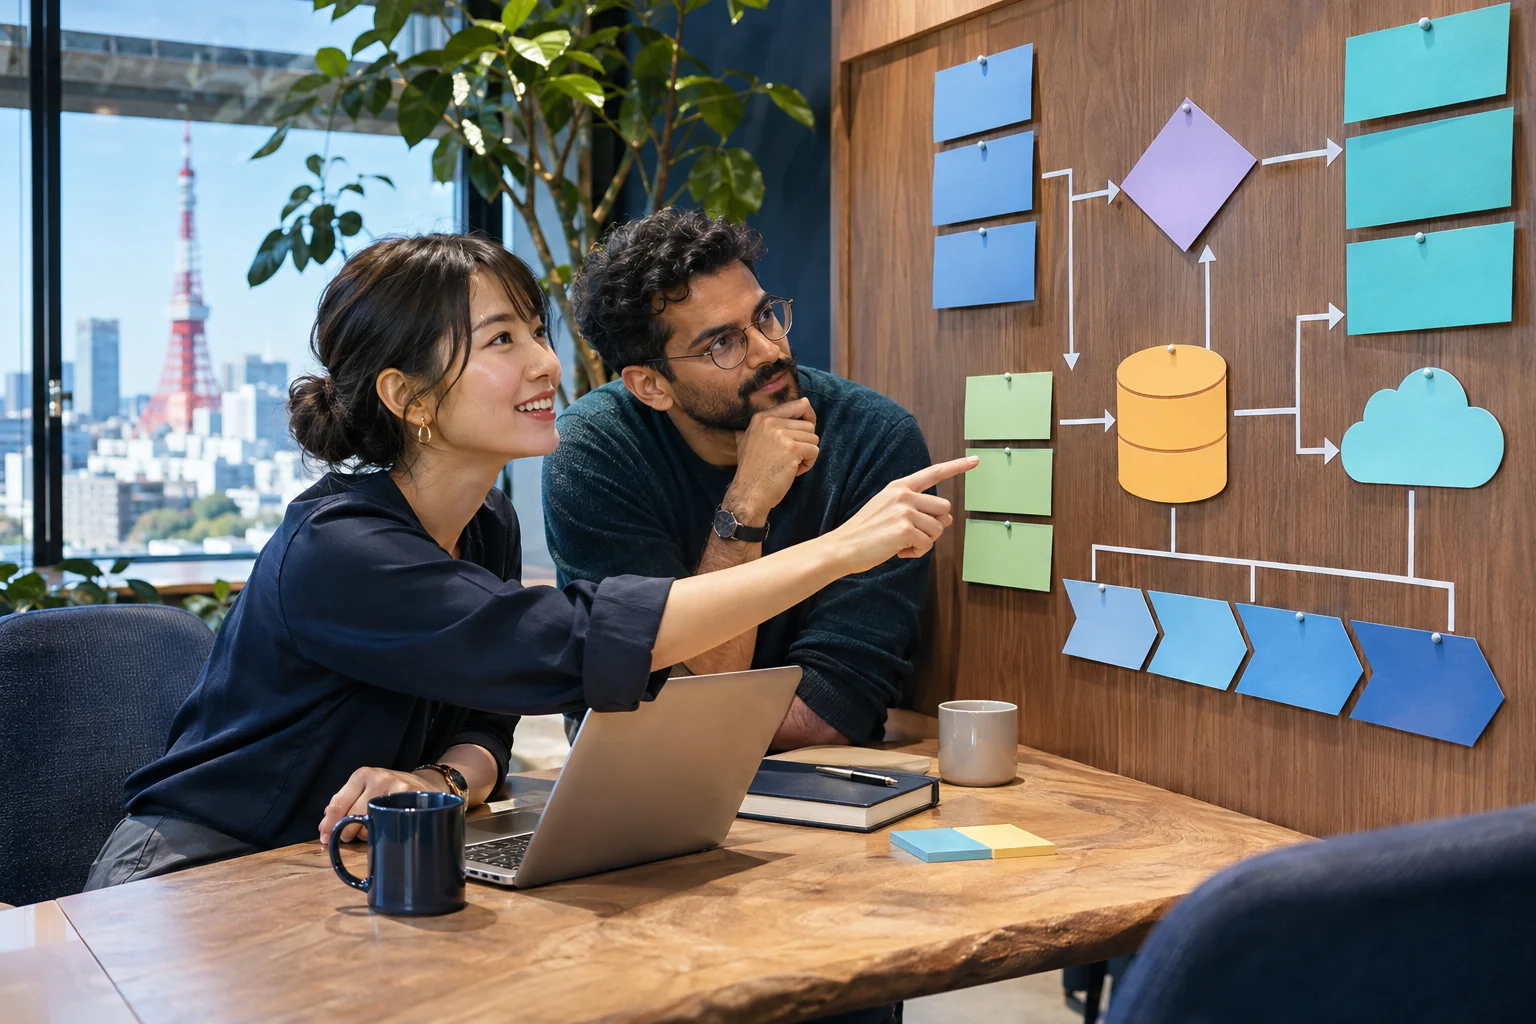
- 現状を調べる。URL、記事、フォーム、プラグイン、PHPの版、検索流入、被リンク、問い合わせ、既知の脆弱性を洗い出します。
- 構成を選ぶ。WordPressを継続するか、編集用CMSとして残すか、置き換えるかを決めます。更新担当者とデータ移行方法も確認します。
- 作って検証する。初期HTMLに本文を含める実装、言語別メタデータ、使いやすいフォーム、安全なAPIを用意し、プレビュー環境とスマホで確認します。
- SEOを守って公開する。残すURLは残し、変えるURLには対応先への恒久リダイレクトを設定。canonical・hreflang・サイトマップ・クロールエラーを確認します。
- 公開後も守る。依存ライブラリを更新し、ログ・管理者権限・バックアップ・復旧手順を継続して確認します。
Googleのサイト移転ガイドも、URL対応表の準備と公開後の監視を勧めています。見た目を新しくするだけで、すでに検索から読まれているページを消してはいけません。公開後は検索状況と問い合わせの質の両方を見ます。
IT Support in Tokyoに相談できること
まず現在のWordPress・PHPの構成と運用を確認し、優先して直すべき点を整理します。WordPressを安全に続ける案と、段階的にReact・Next.jsへ移す案を比較。移行する場合は、記事とURLの棚卸し、日英ページ設計、初期HTMLに本文を含める実装、フォーム・外部連携、公開前チェック、公開後の改善まで支援します。
最初から全面リニューアルを決める必要はありません。代表的な1ページとURL対応表から始め、費用と作業範囲、SEO上の注意点を見える形にします。
更新で十分か、移行すべきか。まず整理しましょう。
現在のサイトURLと困っていることをお知らせください。WordPressの保守改善か、SEOを守る段階的な移行か、最初に確認すべき点を一緒に整理します。
Webサイトとセキュリティについて相談するよくある質問
WordPress自体が危険なのですか?
いいえ。PHP、WordPress本体、テーマ、プラグイン、権限、ホスティングを適切に管理すれば、用途に合った選択肢です。安全性はサイト全体の運用で決まります。
Next.jsにすればSEOと安全性は自動で改善しますか?
自動では改善しません。サーバー側の表示やメタデータを扱う仕組みはありますが、有用な本文、正しいリダイレクト、APIの設計と保守が必要です。
WordPressを記事編集に残せますか?
可能な場合があります。WordPressをヘッドレスCMSとして残し、公開サイトを別の構成にする方法です。その場合もWordPress側の更新とアクセス管理は続けます。
公式情報・参考資料
2026年11月16日確認。適用すべき更新は、利用中のホスティング事業者にも確認してください。
- PHP公式:2026年10月21日のセキュリティ情報
- IPA:PHP2shellの注意喚起と悪用状況
- JPCERT/CC:PHPの脆弱性に関する注意喚起
- WordPress公式:PHP重大セキュリティ更新について
- WordPress公式:セキュリティ強化ガイド
- React公式:Server Componentsのセキュリティ情報
- Google検索セントラル:JavaScriptとSEO
- Google検索セントラル:サイト移転とURL変更
関連記事:WordPressからNext.jsへの移行とSEO / WordPressとNext.jsの比較 / Webサイト制作・開発サービス。